Wordt u aangevallen?


Cyberbeveiligingswet: wat verandert er voor uw organisatie
Door Richard Zwiers, CEO en oprichter
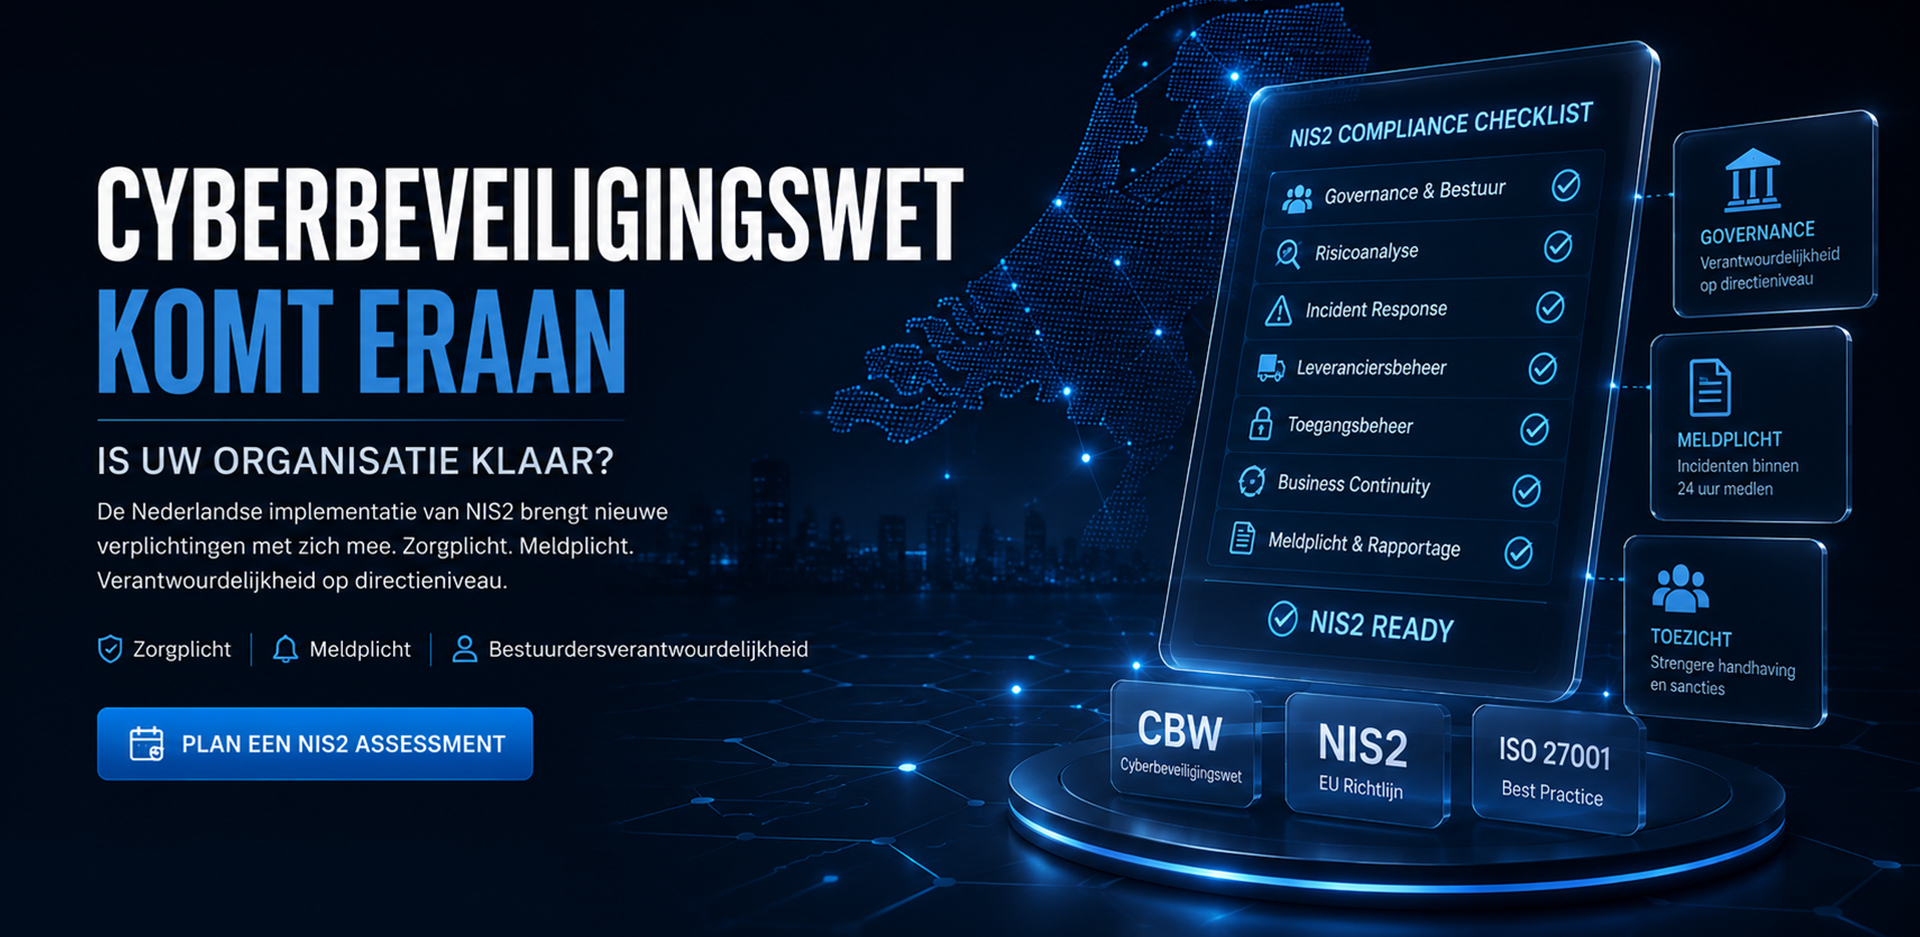
De Cyberbeveiligingswet stelt eisen aan de digitale weerbaarheid van duizenden Nederlandse organisaties en vervangt de Wet beveiliging netwerk- en informatiesystemen. Valt uw organisatie onder de wet, dan moet u zich registreren, passende beveiligingsmaatregelen nemen en significante incidenten melden. Ook draagt het bestuur verantwoordelijkheid voor de naleving en de digitale weerbaarheid van de organisatie.
Wat de Cyberbeveiligingswet is
De Cyberbeveiligingswet is de Nederlandse uitwerking van de Europese NIS2-richtlijn. De wet wordt ook wel afgekort tot Cbw.
Waar de vorige wet zich richtte op een kleine groep vitale aanbieders, raakt deze wet een veel bredere groep organisaties. Productie en verwerking van levensmiddelen vallen eronder, net als grote delen van manufacturing, de chemie en de vervaardiging van medische hulpmiddelen.
Op 15 augustus 2026, dezelfde dag als de Cyberbeveiligingswet, is ook de Wet weerbaarheid kritieke entiteiten van kracht geworden. Die tweede wet gaat over fysieke weerbaarheid en raakt een kleinere groep organisaties.
De Cyberbeveiligingswet werkt met twee categorieën. Essentiële entiteiten staan onder actief toezicht, wat inhoudt dat de toezichthouder uit eigen beweging kan controleren. Belangrijke entiteiten staan onder toezicht achteraf: de toezichthouder komt in actie als daar aanleiding toe is. De verplichtingen zijn voor beide groepen grotendeels gelijk. Het verschil zit in de zwaarte van het toezicht en in de sancties.
Valt uw organisatie onder de Cyberbeveiligingswet?
Twee vragen bepalen het antwoord: in welke sector u actief bent, en hoe groot u bent.
De wet kent twee bijlagen met sectoren. Staat uw sector in bijlage 1 en bent u een grote onderneming, dan bent u essentiële entiteit. Staat uw sector in bijlage 1 en bent u middelgroot, dan bent u belangrijke entiteit. Staat uw sector in bijlage 2 en bent u middelgroot of groot, dan bent u belangrijke entiteit. Bent u kleiner dan middelgroot, dan valt u in principe buiten de wet.
Voor de omvang verwijst de wet naar de Europese definitie van het midden- en kleinbedrijf. Middelgroot bent u bij 50 of meer medewerkers, of een jaaromzet én balanstotaal boven 10 miljoen euro. Groot bent u bij 250 of meer medewerkers, of een jaaromzet boven 50 miljoen euro én een balanstotaal boven 43 miljoen euro.
Voor de sectoren waarin wij werken pakt dat zo uit. Productie, verwerking en distributie van levensmiddelen staat in bijlage 2. De vervaardiging van machines, elektrische apparatuur en transportmiddelen staat er eveneens in, net als de vervaardiging van medische hulpmiddelen. De productie van geneesmiddelen valt onder de sector gezondheidszorg en daarmee onder bijlage 1.
Twijfelt u over uw positie, dan bent u geen uitzondering. Bedrijven met meerdere activiteiten of een holdingstructuur komen er zelden in één keer uit. U bepaalt zelf of u onder de wet valt; er komt geen brief waarin dat staat.

De vier verplichtingen
Registreren
Organisaties die onder de wet vallen, registreren zich in het entiteitenregister. Dat gaat via MijnNCSC, met eHerkenning of SSOnRijk.
Zorgplicht: welke maatregelen de wet vraagt
De wet vraagt passende en evenredige technische, operationele en organisatorische maatregelen. Wat passend is, hangt af van uw risico’s, uw omvang, de stand van de techniek en de uitvoeringskosten. Er staat geen kant-en-klare lijst met producten in de wet.
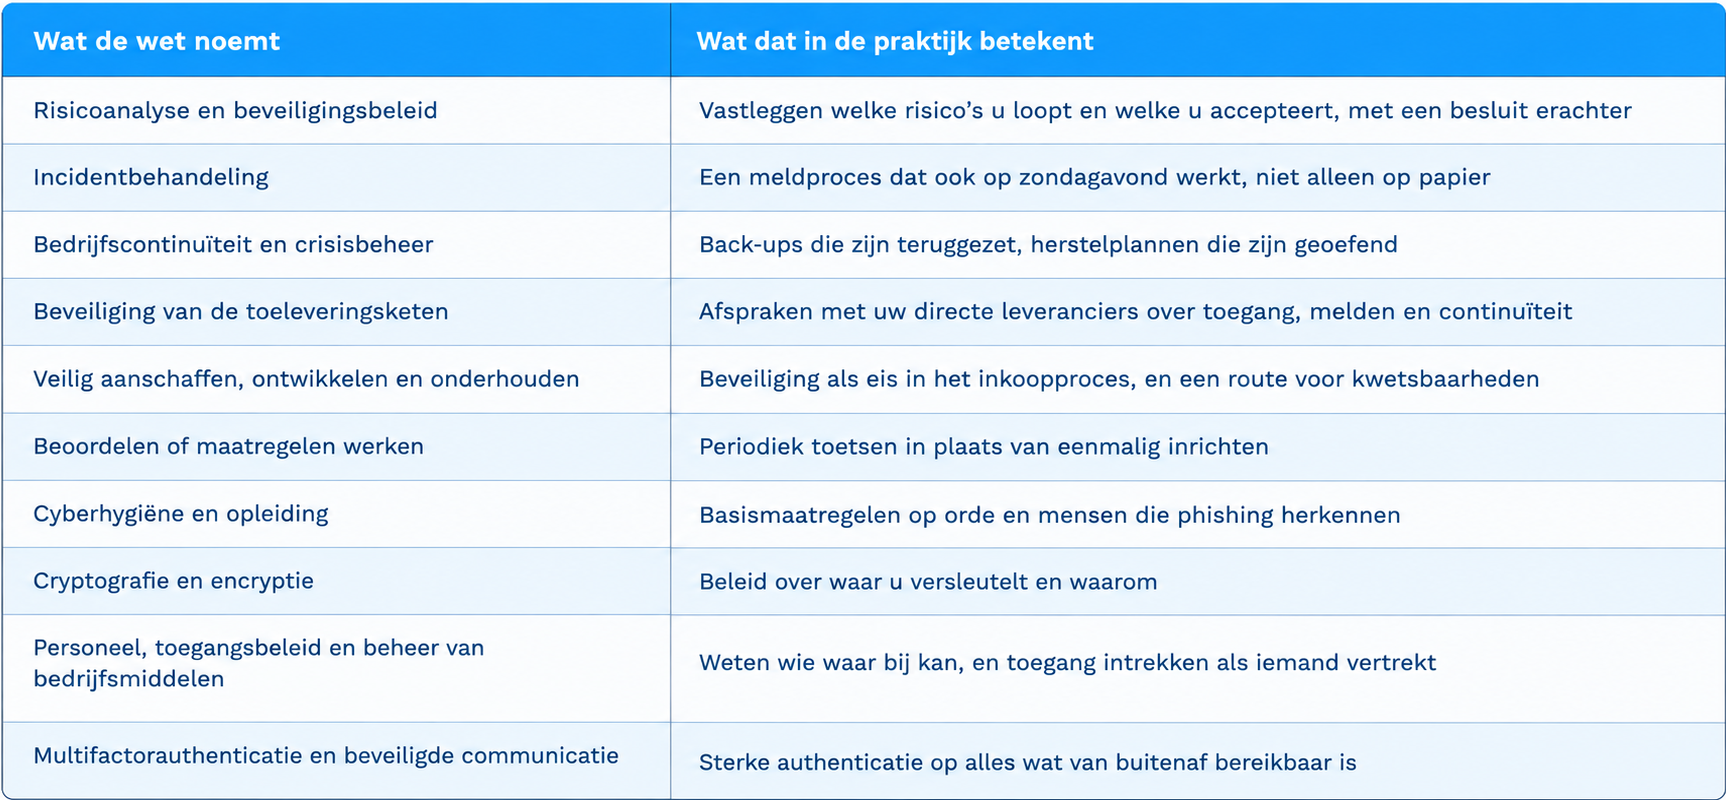
Wel noemt de wet tien onderwerpen die er in elk geval inhoren.
- Risicoanalyse en beveiligingsbeleid voor uw informatiesystemen.
- Incidentbehandeling.
- Bedrijfscontinuïteit, zoals back-upbeheer en herstel na een calamiteit, en crisisbeheer.
- Beveiliging van de toeleveringsketen, waaronder de relatie met uw directe leveranciers en dienstverleners.
- Beveiliging bij de aanschaf, ontwikkeling en het onderhoud van netwerk- en informatiesystemen, inclusief de behandeling en bekendmaking van kwetsbaarheden.
- Beleid en procedures om te beoordelen of uw maatregelen werken.
- Basispraktijken voor cyberhygiëne en training in cyberbeveiliging.
- Beleid en procedures voor cryptografie en, waar passend, versleuteling.
- Beveiliging van personeel, toegangsbeleid en beheer van bedrijfsmiddelen.
- Multifactorauthenticatie of continue authenticatie, en waar passend beveiligde spraak-, video- en tekstcommunicatie en beveiligde noodcommunicatie.
De lijst komt uit artikel 21 van de NIS2-richtlijn, die de Cyberbeveiligingswet overneemt.
Meldplicht: 24 uur, 72 uur en een maand
Bij een significant incident geldt een gelaagd schema. Binnen 24 uur geeft u een vroegtijdige waarschuwing aan uw CSIRT en uw toezichthouder. Binnen 72 uur volgt een melding met een eerste beoordeling van de ernst en de gevolgen. Binnen een maand na die melding dient u een eindverslag in met de oorzaak, de gevolgen en de maatregelen die u hebt genomen.
Het CSIRT is het Computer Security Incident Response Team. Daar meldt u incidenten en daar kunt u ondersteuning krijgen. Het CSIRT mag uw van buitenaf bereikbare systemen ook uit eigen beweging scannen op kwetsbaarheden, zonder uw dienstverlening te verstoren.
Een incident is significant als het een ernstige operationele verstoring of financiële schade veroorzaakt of kan veroorzaken, of als het andere organisaties raakt met aanzienlijke schade.
Raakt het incident de dienstverlening aan uw afnemers, dan informeert u hen ook zelf.
Uw bestuur: goedkeuren, kennis en een certificaat
De maatregelen behoeven de goedkeuring van het bestuur. Daarnaast stelt de wet eisen aan de bestuurders zelf.
Elk bestuurslid moet risico’s voor de beveiliging kunnen herkennen, maatregelen kunnen beoordelen en kunnen inschatten wat die risico’s betekenen voor de diensten die u levert. Die kennis houdt u aantoonbaar actueel, en elk bestuurslid bezit een certificaat waaruit deelname aan een training blijkt. Daarvoor geldt een termijn van twee jaar.
De uitvoering kunt u uitbesteden. De verantwoordelijkheid blijft bij het bestuur.
Wat de wet betekent op de productievloer
De wettekst spreekt over netwerk- en informatiesystemen. In een fabriek gaat dat verder dan kantoorautomatisering.
Uw besturingssystemen, uw productiebesturing, uw klimaat- en gebouwbeheer en de externe verbindingen van machineleveranciers vallen er even goed onder. Juist die omgeving is zelden ontworpen met beveiliging als uitgangspunt. Apparatuur draait jaren door op software die niet meer wordt bijgewerkt, en verbindingen zijn ooit aangelegd om iets werkend te krijgen op een moment dat het moest.
Drie onderdelen van de zorgplicht raken die omgeving het hardst. Continuïteit, omdat een stilstaande lijn precies de ernstige operationele verstoring is die de wet bedoelt. Toegangsbeleid, omdat op een productielocatie doorgaans meer partijen naar binnen kunnen dan iemand kan opnoemen. En risicobeheersing via segmentatie, omdat een probleem op kantoor anders doorloopt naar uw lijn.
Dit is het deel waar organisaties doorgaans het langst over doen.
Uw leveranciers en uw afnemers
Beveiliging van de toeleveringsketen staat als apart onderdeel in de zorgplicht. U beoordeelt de kwetsbaarheden van uw directe leveranciers, kijkt naar de kwaliteit van hun producten en hun manier van werken, en legt afspraken vast over beveiliging, het melden van incidenten en continuïteit.
Dat werkt twee kanten op. Levert u aan een organisatie die onder de wet valt, dan komen die vragen bij u op tafel, ook als u zelf buiten de wet valt. Leveren aan een entiteit onder de wet brengt u er overigens niet automatisch zelf onder.
Waar u begint
Stel eerst vast of u onder de wet valt en in welke categorie. Breng daarna in kaart wat u al hebt staan en leg dat naast wat de wet vraagt. Registreer u vervolgens in het entiteitenregister. Vertaal tot slot de verschillen naar een roadmap met prioriteiten en een besluit van uw bestuur.
Die volgorde is bewust. Registreren zonder te weten waar u staat levert een registratie op en verder niets.
Hoe CyberPeak u helpt
Wij werken voor organisaties in food, agri, manufacturing en life sciences. Wij kennen de omgeving waarin een lijn niet zomaar stil kan.
Wij beginnen met vaststellen waar u staat en waar de verschillen zitten met wat de wet vraagt. Die uitkomst vertalen wij naar een roadmap met prioriteiten, in taal die uw bestuur kan volgen en kan goedkeuren.
Daarna voeren onze engineers de maatregelen uit, van segmentatie tussen uw productienetwerk en uw kantoor-IT tot toegangsbeheer en monitoring van uw IT en OT. Wilt u het beheer daarna uitbesteden, dan loopt de inrichting door in PeakProtection, waarbij wij het beheer dragen, of PeakCollaboration, waarbij uw team de regie houdt. Uw aanspreekpunt werkt vanuit Arnhem.

In gesprek over uw positie
Wij helpen u in kaart te brengen wat de Cyberbeveiligingswet voor uw organisatie betekent. Plan een kennismaking van een half uur.
Veelgestelde vragen over de Cyberbeveiligingswet
Wanneer is de Cyberbeveiligingswet in werking getreden?
De Cyberbeveiligingswet is op 15 augustus 2026 in werking getreden. Vanaf die datum gelden de verplichtingen om u te registreren, maatregelen te nemen en significante incidenten te melden.
Wat is het verschil tussen de Cyberbeveiligingswet en NIS2?
NIS2 is de Europese richtlijn. De Cyberbeveiligingswet is de Nederlandse wet die die richtlijn uitwerkt. Voor Nederlandse organisaties is de Cyberbeveiligingswet de tekst die telt.
Welke organisaties vallen onder de Cyberbeveiligingswet?
Duizenden Nederlandse organisaties in aangewezen sectoren, waaronder levensmiddelen, manufacturing, chemie en de vervaardiging van medische hulpmiddelen. De ondergrens ligt bij 50 of meer medewerkers, of een jaaromzet én balanstotaal boven 10 miljoen euro. U bepaalt zelf of u eronder valt.
Wat is het verschil tussen een essentiële en een belangrijke entiteit?
Beide groepen hebben grotendeels dezelfde verplichtingen. Het verschil zit in het toezicht. Essentiële entiteiten staan onder actief toezicht, waarbij de toezichthouder uit eigen beweging kan controleren. Bij belangrijke entiteiten komt de toezichthouder in actie als daar aanleiding toe is.
Binnen hoeveel tijd moet ik een incident melden?
Binnen 24 uur geeft u een vroegtijdige waarschuwing aan uw CSIRT en uw toezichthouder. Binnen 72 uur volgt een melding met een eerste beoordeling. Binnen een maand daarna dient u een eindverslag in.
Wat vraagt de Cyberbeveiligingswet van mijn bestuur?
Het bestuur keurt de maatregelen goed. Daarnaast moet elk bestuurslid risico’s kunnen herkennen en maatregelen kunnen beoordelen, die kennis aantoonbaar actueel houden en beschikken over een certificaat van een gevolgde training. Daarvoor geldt een termijn van twee jaar. Of een bestuurder persoonlijk aansprakelijk is, hangt af van de omstandigheden en is een juridische vraag; wij zijn geen juristen.
Val ik onder de wet als ik lever aan een bedrijf dat eronder valt?
Niet automatisch. Wel moet dat bedrijf de risico’s in zijn toeleveringsketen beheersen, dus krijgt u waarschijnlijk vragen over uw beveiliging en afspraken over het melden van incidenten.