Wordt u aangevallen?


Valt mijn bedrijf onder NIS2?
Door Richard Zwiers, CEO en oprichter
Of uw organisatie onder NIS2 valt, hangt af van twee dingen: uw sector en uw omvang. Staat uw sector in bijlage 1 of 2 van de Cyberbeveiligingswet en heeft u 50 of meer medewerkers, of een jaaromzet én balanstotaal boven 10 miljoen euro, dan valt u er waarschijnlijk onder.
Duizenden Nederlandse organisaties vallen onder de wet, die op 15 augustus 2026 in werking is getreden. U bepaalt zelf of u erbij hoort; er komt geen brief waarin dat staat.
Doe de zelfevaluatie in drie stappen
Stap 1: staat uw sector in bijlage 1 of bijlage 2?
De Cyberbeveiligingswet kent twee bijlagen met sectoren. Bijlage 1 bevat de sectoren met het hoogste maatschappelijke belang. Bijlage 2 bevat de overige sectoren die onder de wet vallen. Komt uw sector in geen van beide bijlagen voor, dan valt u buiten de wet.
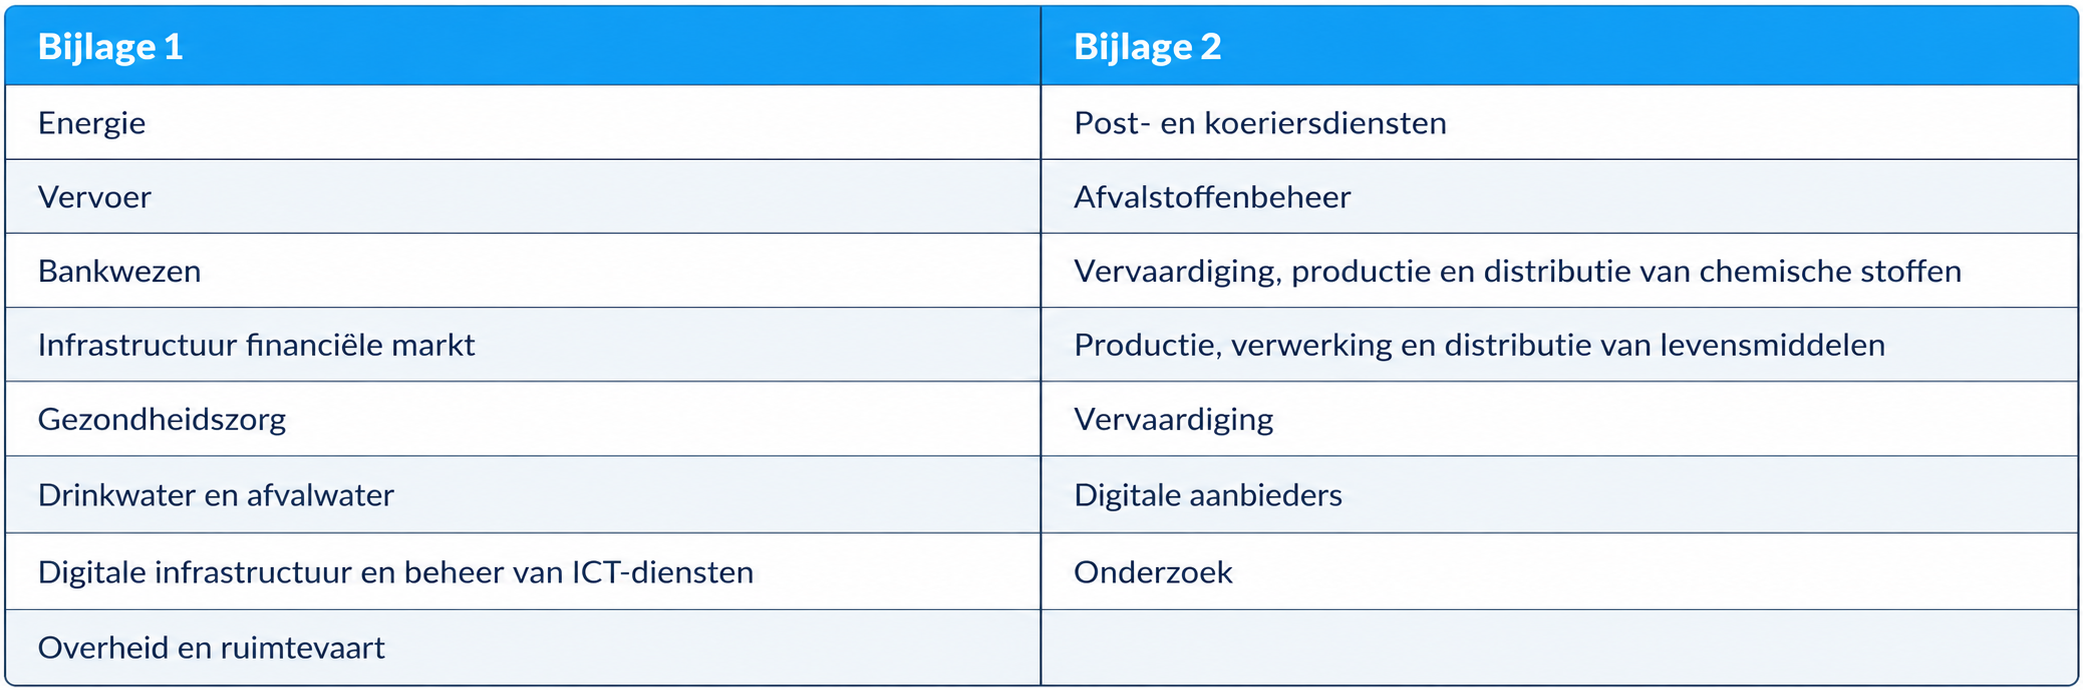
Voor onze klanten pakt dat meestal zo uit. Productie, verwerking en distributie van levensmiddelen staat in bijlage 2. Manufacturing valt onder vervaardiging en staat daarmee ook in bijlage 2, inclusief machines, elektrische apparatuur, informaticaproducten en transportmiddelen. De vervaardiging van medische hulpmiddelen en in-vitrodiagnostiek staat eveneens in bijlage 2. De productie van farmaceutische basisproducten en bereidingen valt onder gezondheidszorg en daarmee in bijlage 1.
Stap 2: hoe groot is uw organisatie?
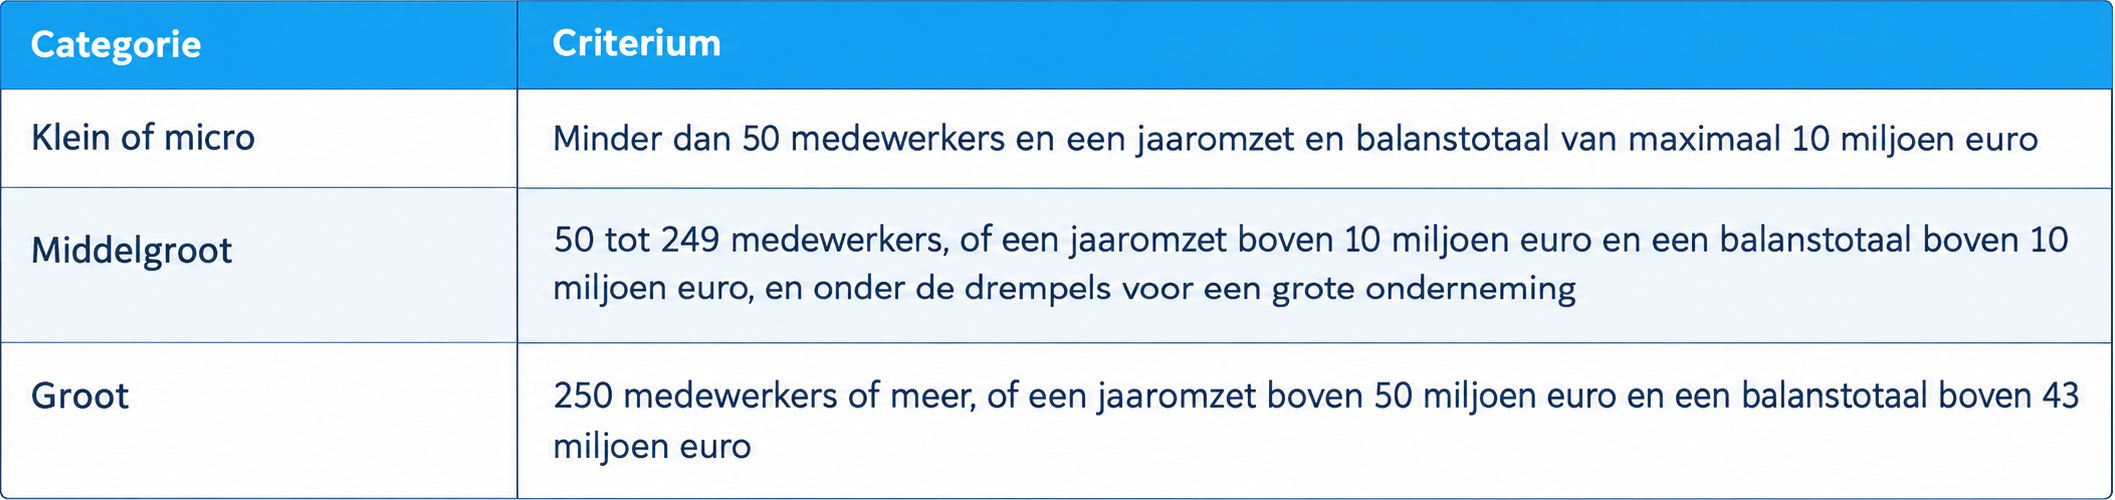
De wet gebruikt de Europese definitie van het midden- en kleinbedrijf. Er zijn twee categorieën die ertoe doen, volgens Europese aanbeveling 2003/361.
Middelgroot: 50 of meer medewerkers, of een jaaromzet én balanstotaal boven 10 miljoen euro.
Groot: 250 of meer medewerkers, of een jaaromzet boven 50 miljoen euro én een balanstotaal boven 43 miljoen euro.
Valt u onder geen van beide, dan bent u klein of micro.
Tel daarbij uw concern mee. Volgens de Europese aanbeveling waar de wet naar verwijst, tellen de cijfers van het moederbedrijf en zustermaatschappijen in principe mee. Een kleine werkmaatschappij binnen een groot concern valt daardoor vaak wel onder de wet. Zit u dicht bij een grens of is uw structuur ingewikkeld, laat het dan toetsen.
Stap 3: uw uitkomst
Bijlage 1 en een grote onderneming: u bent een essentiële entiteit.
Bijlage 1 en een middelgrote onderneming: u bent een belangrijke entiteit.
Bijlage 2 en een middelgrote of grote onderneming: u bent een belangrijke entiteit.
Klein of micro: u valt in principe buiten de wet, tenzij een uitzondering geldt.
Er zijn organisaties die ongeacht hun omvang altijd onder de wet vallen. Dat geldt onder meer voor aanbieders van openbare elektronische communicatienetwerken en -diensten, DNS-dienstverleners, registers voor topleveldomeinnamen, gekwalificeerde verleners van vertrouwensdiensten, overheden en organisaties die zijn aangewezen als kritieke entiteit onder de Wet weerbaarheid kritieke entiteiten.
Wat is NIS2 precies?
NIS2 is een Europese richtlijn uit 2022 die een hoger en gelijkmatiger niveau van cyberbeveiliging in de Europese Unie moet realiseren. Een richtlijn werkt niet rechtstreeks; elke lidstaat zet hem om in nationale wetgeving.
In Nederland is dat de Cyberbeveiligingswet, die op 15 augustus 2026 in werking is getreden en de Wet beveiliging netwerk- en informatiesystemen vervangt. Voor Nederlandse organisaties is die wet de tekst die telt. In de praktijk wordt NIS2 nog vaak als naam gebruikt, ook door toezichthouders.
Op dezelfde dag is de Wet weerbaarheid kritieke entiteiten van kracht geworden, de uitwerking van de Europese CER-richtlijn. Die gaat over fysieke weerbaarheid en raakt een kleinere groep organisaties.
Het verschil tussen een essentiële en een belangrijke entiteit
De verplichtingen zijn voor beide groepen grotendeels gelijk. Registreren, maatregelen nemen, incidenten melden en verantwoordelijkheid bij het bestuur gelden voor allebei.
Het verschil zit in het toezicht. Bij essentiële entiteiten houdt de toezichthouder actief toezicht en kan hij uit eigen beweging controleren. Bij belangrijke entiteiten grijpt de toezichthouder in als daar aanleiding toe is, bijvoorbeeld na een melding of een signaal. Ook de sancties verschillen in zwaarte.
Voor uw voorbereiding maakt het onderscheid minder uit dan vaak wordt gedacht. De maatregelen die u moet nemen zijn dezelfde.
Wie er op u toeziet
De wet wijst per sector een bevoegde autoriteit aan, met daaronder een uitvoerende toezichthouder. Voor levensmiddelen is dat de NVWA, voor manufacturing de RDI, voor medische hulpmiddelen de IGJ en voor chemie de ILT.
Vier situaties waarin de uitkomst anders is dan verwacht
U valt zelf buiten de wet, maar levert aan een organisatie die er wel onder valt. U wordt daardoor niet automatisch zelf een entiteit. Wel moet uw afnemer de risico’s in zijn keten beheersen, dus krijgt u vragen over uw beveiliging en contractuele afspraken over het melden van incidenten.
U bent in meerdere sectoren actief. De wet is ingedeeld per sector en per entiteit. Verricht u activiteiten in twee sectoren, beoordeel die dan afzonderlijk.
U bent onderdeel van een groter concern. Bij de omvang tellen de cijfers van uw concern in principe mee. Een kleine werkmaatschappij binnen een groot bedrijf valt daardoor vaak wel onder de wet. Of u onder een sector valt, beoordeelt u wel per entiteit.
U valt onder sectorspecifieke Europese regels die minstens gelijkwaardig zijn. In dat geval kan de zorgplicht uit de Cyberbeveiligingswet niet op u van toepassing zijn. Dat speelt onder meer in de financiële sector.
U valt eronder. Wat nu?
Registreer u in het entiteitenregister via MijnNCSC, met eHerkenning of SSOnRijk. Dat is een wettelijke verplichting.
Breng in kaart wat u al hebt staan en leg dat naast wat de zorgplicht vraagt. De wet noemt tien onderwerpen, van risicoanalyse en incidentbehandeling tot beveiliging van de toeleveringsketen en multifactorauthenticatie.
Richt uw meldproces in. Bij een significant incident geeft u binnen 24 uur een vroegtijdige waarschuwing, binnen 72 uur een melding en binnen een maand daarna een eindverslag.
Betrek uw bestuur. Het bestuur keurt de maatregelen goed, moet risico’s kunnen beoordelen en die kennis aantoonbaar actueel houden. Daar hoort een certificaat van een gevolgde training bij, met een termijn van twee jaar.
De volgorde is bewust. Registreren zonder te weten waar u staat, levert een registratie op en verder niets.
Twijfelt u over de uitkomst?
Bedrijven met meerdere activiteiten, een holdingstructuur of een gemengde rol in de keten komen er zelden in één keer uit. Wij helpen u in kaart te brengen wat de Cyberbeveiligingswet voor uw organisatie betekent. Plan een kennismaking van een half uur.
Veelgestelde vragen
Valt mijn bedrijf onder NIS2?
Dat hangt af van uw sector en uw omvang. Staat uw sector in bijlage 1 of 2 van de Cyberbeveiligingswet en heeft u 50 of meer medewerkers, of een jaaromzet én balanstotaal boven 10 miljoen euro, dan valt u er waarschijnlijk onder. U bepaalt dit zelf; er volgt geen bericht van de overheid.
Wat is NIS2?
NIS2 is een Europese richtlijn uit 2022 voor een hoger niveau van cyberbeveiliging in de Europese Unie. In Nederland is die richtlijn uitgewerkt in de Cyberbeveiligingswet, die op 15 augustus 2026 in werking is getreden.
Welke sectoren vallen onder NIS2?
Bijlage 1 bevat onder meer energie, vervoer, bankwezen, gezondheidszorg, drinkwater, afvalwater en digitale infrastructuur. Bijlage 2 bevat onder meer levensmiddelen, chemische stoffen, vervaardiging, afvalstoffenbeheer, post- en koeriersdiensten, digitale aanbieders en onderzoek.
Vanaf hoeveel medewerkers geldt NIS2?
De ondergrens ligt bij 50 of meer medewerkers, of een jaaromzet én balanstotaal boven 10 miljoen euro. Kleine en micro-ondernemingen vallen in principe buiten de wet, tenzij een uitzondering geldt zoals voor aanbieders van openbare elektronische communicatiediensten.
Wat is het verschil tussen een essentiële en een belangrijke entiteit?
De verplichtingen zijn grotendeels gelijk. Het verschil zit in het toezicht en in de sancties. Essentiële entiteiten staan onder actief toezicht, waarbij de toezichthouder uit eigen beweging kan controleren. Bij belangrijke entiteiten grijpt de toezichthouder in als daar aanleiding toe is.
Val ik onder NIS2 als ik lever aan een bedrijf dat eronder valt?
Niet automatisch. Wel moet dat bedrijf de risico’s in zijn toeleveringsketen beheersen, dus krijgt u waarschijnlijk vragen over uw beveiliging en afspraken over het melden van incidenten.
Moet ik mij registreren en waar doe ik dat?
Organisaties die onder de wet vallen, zijn verplicht zich te registreren in het entiteitenregister. Dat gaat via MijnNCSC, met eHerkenning of SSOnRijk.