Een aanval begint zelden op maandagochtend

Het verschil tussen een afgehandeld incident en een stilstaande lijn zit in de uren waarin niemand meekijkt.

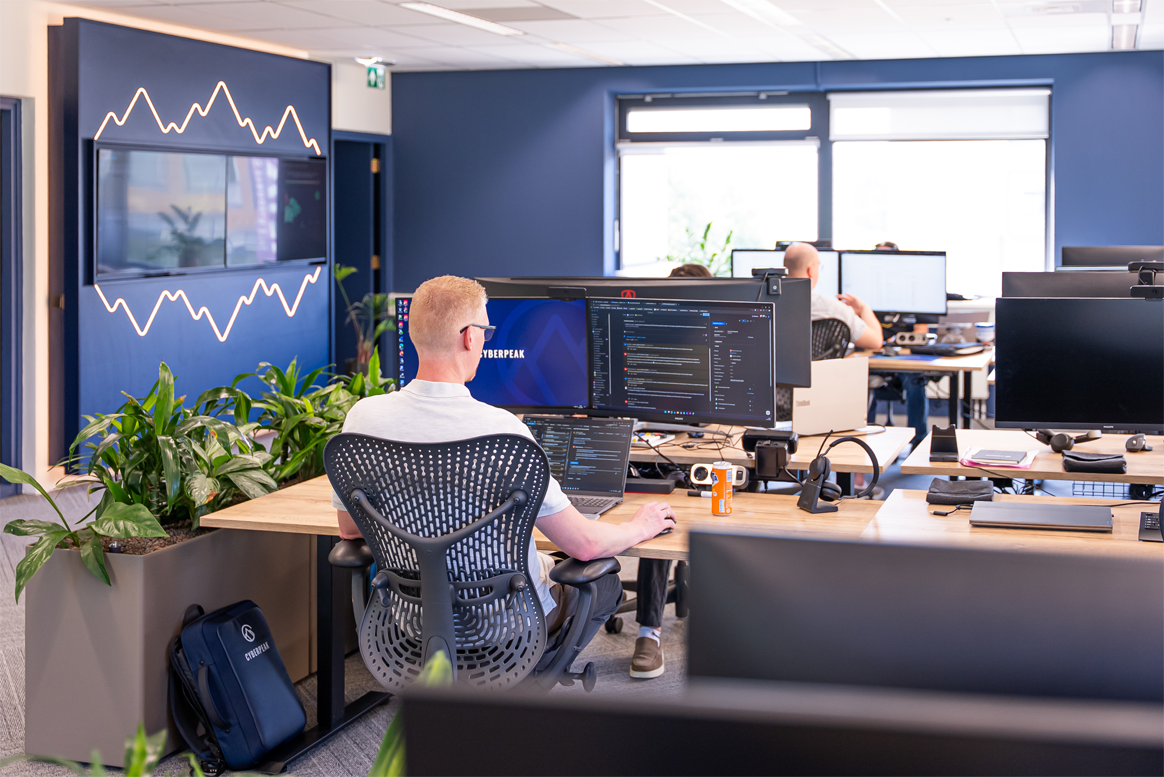
CyberPeak bewaakt uw IT-omgeving 24 uur per dag en kijkt passief mee op uw OT. Wij beoordelen elke melding en grijpen in volgens procedures die vooraf met u vastliggen.

Incidenten houden zich niet aan kantoortijden en komen net zo goed 's avonds of in het weekend. Op die momenten kijkt uw eigen IT-team niet mee en blijft een beveiligingsmelding staan tot de volgende werkdag.

Met PeakMDR kijken onze eigen engineers 24/7 mee. Vooraf leggen wij samen met u vast wat er bij welk scenario moet gebeuren, en waar het kan automatiseren wij die eerste stap. Dan wordt een besmette laptop bijvoorbeeld meteen geïsoleerd, nog voordat iemand hoeft te bellen. Gaat er iets mis, dan zoeken wij uit wat er gebeurt, hoe ver het reikt en wat er moet gebeuren, en stemmen dat met u af.

Een aanval begint
Waarom securitysoftware alleen niet genoeg is

Waarom securitysoftware alleen niet genoeg is

Vrijwel elke organisatie heeft een firewall, endpointbeveiliging en logging staan. Toch slaagt een aanval vaak omdat een signaal te laat wordt opgemerkt, of omdat niemand er iets mee doet.

Denk aan een verdachte login op een beheeraccount, een verbinding naar een server waar niemand iets te zoeken heeft of een werkstation dat 's nachts grote hoeveelheden data verstuurt.

Komt zo'n melding om 03.17 uur binnen, dan moet iemand vijf vragen beantwoorden:

  • Is dit een vals alarm?
  • Is dit het begin van een aanval?
  • Welke systemen lopen risico, en raakt het uw bedrijfsvoering?
  • Grijpen we nu in, of wachten we?
  • Hoe voorkomen we dat het zich verder verspreidt?

Techniek levert het signaal. Iemand met ervaring moet beoordelen wat het betekent en beslissen wat er gebeurt, ook als het antwoord "een lijn stilzetten" is. Dat werk neemt MDR van u over.

Wat is Managed Detection and Response (MDR)?

Wat is Managed Detection and Response (MDR)?

Managed Detection and Response (MDR) is een uitbestede dienst waarbij een securityteam uw omgeving continu bewaakt, verdachte activiteit onderzoekt en er volgens afspraak op reageert. MDR combineert detectietechnologie met engineers die een melding beoordelen en van context voorzien. U krijgt een beoordeling en een handeling.

Het verschil met een losse tool zit in de mensen. Waar automatische detectie stopt bij een waarschuwing, gaat MDR door met onderzoek en de afgesproken eerste stappen, en stemt de rest met u af. Detection and response en doorlopend inzicht in het PeakPerformance dashboard neemt u af als één dienst, zonder zelf specialisten te werven en te roosteren.

Lees meer
Bespreek de mogelijkheden
Wat is een SOC (Security Operations Center)?

Wat is een SOC (Security Operations Center)?

Een SOC, oftewel Security Operations Center, is het team en de functie die uw beveiliging 24 uur per dag bewaakt, analyseert en opvolgt. Engineers beoordelen meldingen, scheiden echte dreigingen van ruis en zetten de respons in gang. Een SOC kunt u zelf opbouwen en bemannen, of afnemen als dienst. MDR is in feite dat tweede: een extern SOC.

Een eigen SOC bouwen kost tijd, geld en vooral mensen. Securityspecialisten zijn schaars en duur, en om werkelijk 24 uur per dag te dekken heeft u een ploegendienst nodig in plaats van een enkele specialist. Voor de meeste middelgrote organisaties is een volwaardig eigen SOC daarom niet realistisch. En vaak ook niet nodig.

Lees meer

Een eigen SOC bouwen of MDR uitbesteden?

De afweging draait om schaal, kosten en de beschikbaarheid van mensen. Kies een eigen SOC als u groot genoeg bent, de volwassenheid heeft en strategische redenen om security volledig in eigen huis te houden. Kies MDR als u snel 24/7-dekking wilt zonder zelf specialisten te werven en in ploegen te zetten.

In de praktijk kiezen de meeste organisaties een tussenvorm. Uw eigen IT-team houdt de dagelijkse regie en kent de omgeving; wij leveren de detection and response eronder, ook buiten kantoortijd. Die co-managed opzet leest u in detail op de pagina over co-managed en managed security.

Een eigen SOC bouwen of MDR uitbesteden?

Managed detection and response, SIEM, MSSP en EDR: de verschillen

Deze termen lopen makkelijk door elkaar. Kort uitgelegd:

Managed detection and response  versus SIEM

Managed detection and response versus SIEM

Een SIEM verzamelt logdata en waarschuwt bij afwijkingen, maar onderneemt zelf geen actie. MDR gebruikt die data als startpunt en voegt menselijke analyse en actieve respons toe. Een SIEM waarschuwt; MDR volgt op.

Managed detection and response  versus een managed security service provider

Managed detection and response versus een managed security service provider

Een managed security service provider levert een breed pakket securitydiensten, van firewallbeheer tot compliance. MDR is daarbinnen een gerichte specialisatie: detection and response. CyberPeak levert beide, op elkaar afgestemd.

Managed detection and response  versus EDR

Managed detection and response versus EDR

EDR is een technologie die endpoints bewaakt. MDR is de dienst met mensen eromheen die de signalen van onder meer EDR beoordelen en erop reageren. Een tool zonder team lost een aanval om drie uur 's nachts niet op.

MDR versus SIEM

MDR versus SIEM

Een SIEM verzamelt logdata en waarschuwt bij afwijkingen, maar onderneemt zelf geen actie. MDR gebruikt die data als startpunt en voegt menselijke analyse en actieve respons toe. Een SIEM waarschuwt; MDR volgt op.

MDR versus een managed security service provider

MDR versus een managed security service provider

Een managed security service provider levert een breed pakket securitydiensten, van firewallbeheer tot compliance. MDR is daarbinnen een gerichte specialisatie: detection and response. CyberPeak levert beide, op elkaar afgestemd.

MDR versus EDR

MDR versus EDR

EDR is een technologie die endpoints bewaakt. MDR is de dienst met mensen eromheen die de signalen van onder meer EDR beoordelen en erop reageren. Een tool zonder team lost een aanval om drie uur 's nachts niet op.

Hoe detection and response bij CyberPeak werkt

Wij werken in een vaste cyclus, zodat u weet wat er gebeurt en wanneer.

U bepaalt zelf hoeveel u overdraagt. In een co-managed opzet houdt uw team de regie; in een volledig beheerde opzet nemen wij detection and response geheel over. Beide vormen zijn onderdeel van de bredere managed security die we leveren.

Waarom productiebedrijven voor CyberPeak kiezen

U begint niet meteen op het zwaarste niveau

De basis draait op de bronnen die u waarschijnlijk al heeft: uw firewalls en uw endpointbescherming. Wilt u meer zicht, dan koppelen wij daar uw e-mail- en samenwerkingsomgeving en uw identiteitssystemen aan, zodat ook aanvallen via een geldig account opvallen.

Welk niveau bij u past, hangt af van uw omgeving en uw risico. Dat bepalen we samen.

Detection and response voor productieomgevingen (OT)

Detection and response voor productieomgevingen (OT)

Wij bewaken naast kantoor-IT ook uw OT-omgeving. Op OT kijken wij passief mee; elke stap op de productievloer stemmen wij af met uw operations. Juist op de productievloer is een aanval het schadelijkst: een besturing die uitvalt, legt een verwerkingslijn of koelinstallatie stil, en dan telt elk uur.

Het gaat om de productielijnen, SCADA-systemen en PLC's waarop uw proces draait. In de praktijk komen we daar systemen tegen die al jaren niemand heeft aangeraakt en die op geen enkele lijst meer staan. Wat detection and response in een OT-omgeving betekent, leest u op de pagina over OT-security.

De respons stemmen we af op een omgeving die moet blijven draaien. Een verdachte kantoorwerkplek isoleert u meestal zonder gevolgen voor de productie. Een werkstation dat een lijn bedient, of een PLC in een lopende batch, niet. Welke stap wanneer mag, spreken we vooraf met u en uw operations af.

Lees meer
SOC, MDR en NIS2

SOC, MDR en NIS2

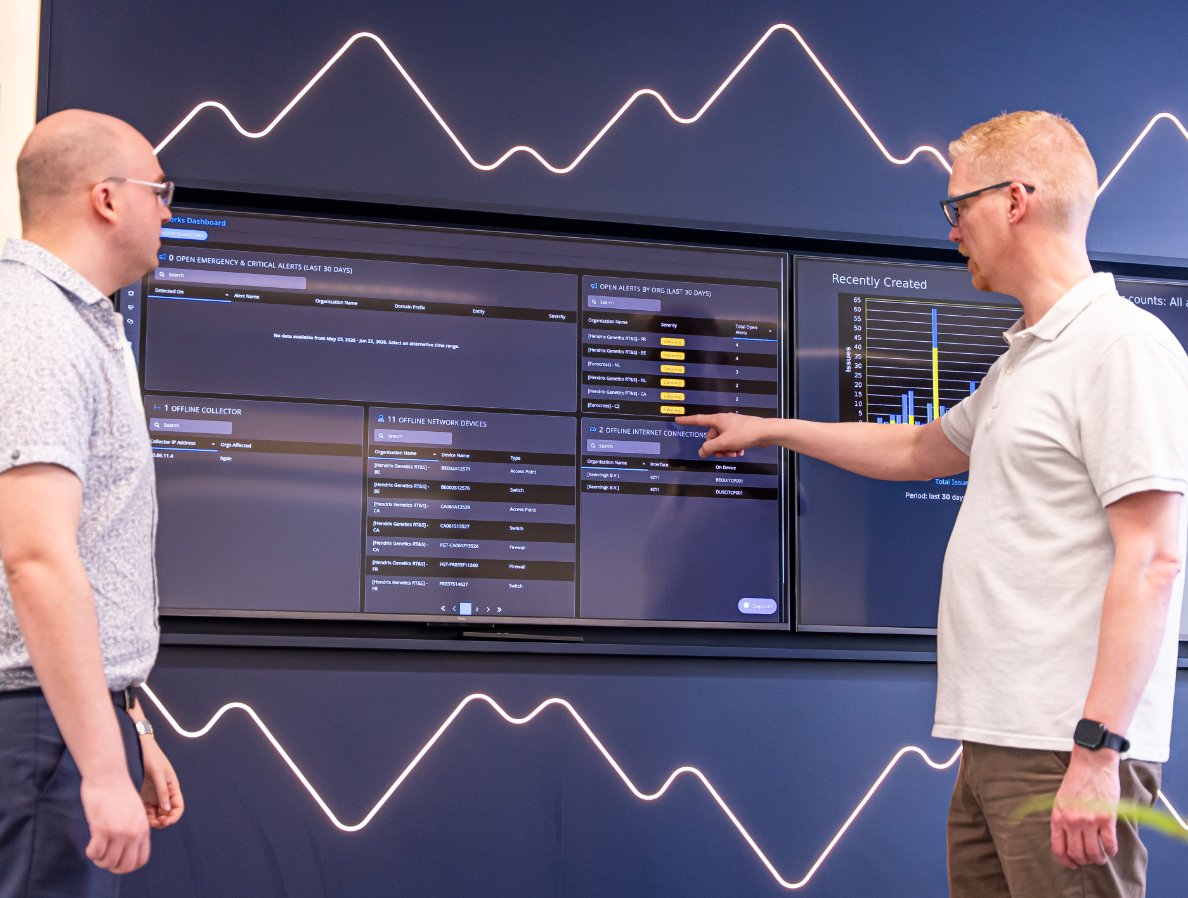
Continue monitoring, logging en incidentrespons zijn kernonderdelen van NIS2. Een SOC- of MDR-dienst levert precies die onderdelen. Bij CyberPeak heeft u daarnaast doorlopend inzicht in het PeakPerformance dashboard, waar u ziet wat er speelt.

Veel middelgrote organisaties kunnen, afhankelijk van hun sector, omvang en rol in de keten, onder de Cyberbeveiligingswet vallen, de Nederlandse invulling van NIS2. Voor die organisaties kunnen bestuurders persoonlijk verantwoordelijk worden gehouden voor passende maatregelen. Wat NIS2 voor uw bedrijf betekent, leest u in ons artikel over de Cyberbeveiligingswet.

Lees meer
Waarom productiebedrijven voor CyberPeak kiezen

Waarom organisaties voor CyberPeak kiezen

U zit aan tafel met iemand die weet wat een dreiging voor uw bedrijfsvoering betekent, en wat het kost als systemen stilvallen. Veel van onze klanten zitten in food, agri, manufacturing en life sciences.

Waar uw securitydata en logging staan, spreken wij vooraf met u af. We werken bewust met een beperkte set fabrikanten, zodat onze kennis de diepte in gaat. En we zeggen nee als een oplossing niet bij u past.

Veelgestelde vragen

Een SOC (Security Operations Center) is het team en de functie die uw beveiliging bewaakt, analyseert en opvolgt. U kunt het zelf opbouwen of afnemen als dienst. MDR (Managed Detection and Response) is dezelfde functie als uitbestede dienst, in feite een extern SOC. Kiest u voor MDR, dan krijgt u de bewaking en de respons zonder zelf een team op te bouwen.

MDR is een uitbestede dienst waarmee een gespecialiseerd team uw omgeving 24 uur per dag bewaakt, dreigingen onderzoekt en erop reageert. Het combineert detectietechnologie met engineers die meldingen beoordelen en actie ondernemen. Detection and response en doorlopend inzicht in het PeakPerformance dashboard neemt u af als één dienst.

Een SIEM verzamelt logdata en waarschuwt bij afwijkingen, maar onderneemt zelf geen actie. MDR gebruikt die data als startpunt en voegt menselijke analyse en actieve respons toe. Kort gezegd: een SIEM waarschuwt, MDR volgt op.

Een managed security service provider levert een breed pakket securitydiensten, van firewallbeheer tot compliance. MDR is daarbinnen een gerichte specialisatie: detection and response. CyberPeak levert beide, op elkaar afgestemd.

Kies een eigen SOC als u groot genoeg bent en strategische redenen heeft om security volledig intern te houden. Kies MDR als u snel 24/7-dekking wilt zonder zelf specialisten te werven en te roosteren. Veel organisaties kiezen een tussenvorm, waarbij het eigen team de regie houdt en CyberPeak de detection and response levert.

Ja. CyberPeak bewaakt naast kantoor-IT ook OT-omgevingen met SCADA en PLC's. Op OT kijken wij passief mee. De respons stemmen we af op een productievloer, waar u systemen niet zomaar offline kunt halen.

Onze engineers beoordelen de melding op het moment dat hij binnenkomt, bepalen de impact en handelen volgens de procedure die we vooraf met u hebben afgesproken. Bij een bevestigd incident nemen we contact met u op en leggen we vast wat er is gedaan.

Ja. Continue monitoring, logging en incidentrespons zijn kernonderdelen van NIS2. Een SOC- of MDR-dienst levert die onderdelen. In het PeakPerformance Dashboard ziet u daarnaast uw openstaande meldingen en de beschikbaarheid van uw systemen.

De kosten hangen af van de omvang van uw omgeving, het gewenste niveau van bewaking en of u volledig uitbesteedt of co-managed werkt. CyberPeak werkt met een vast maandbedrag en heldere afspraken. De precieze opzet bepalen we in gesprek, nadat we uw omgeving in kaart hebben gebracht.

Frank Sengers, CISO van CyberPeak
“Uw medewerkers gebruiken AI al. De eerste vraag is welke tools het zijn en welke gegevens erin terechtkomen.”
Frank Sengers, CISO van CyberPeak

Wilt u weten wat dit voor uw omgeving betekent?

Plan een kennismaking van een half uur.
Wij gebruiken cookies om onze website te analyseren en te verbeteren. Meer informatie.

Wordt u aangevallen?

Stand-by