OT-security voor organisaties waar stilstand geld kost

Een cyberincident in de kantooromgeving is vervelend. Een cyberincident op de productievloer legt de operatie stil.

Daarin verschilt OT-security van IT-security. In een productieomgeving wegen beschikbaarheid, veiligheid en continuïteit zwaarder dan de vertrouwelijkheid van data. Elke wijziging aan het netwerk weegt u daarom af tegen de impact op het proces.

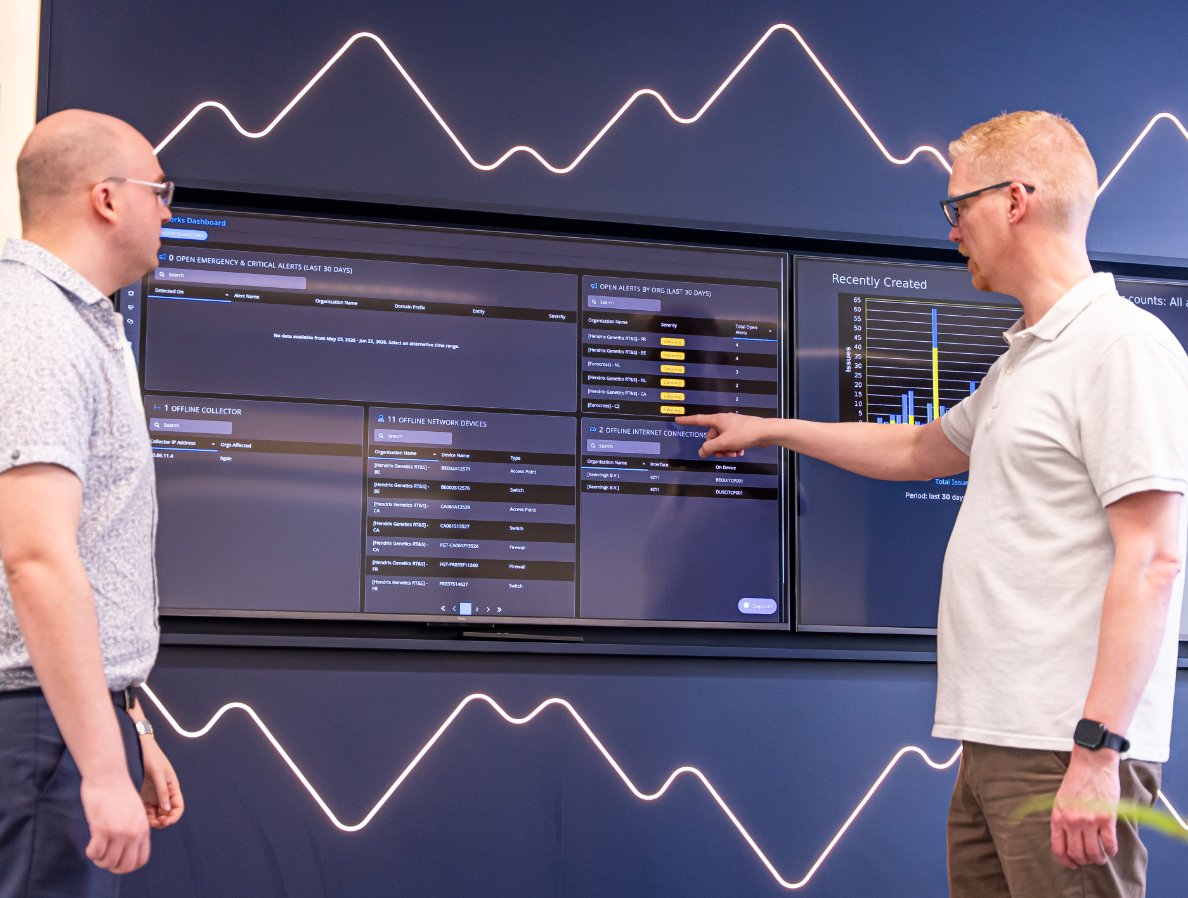
CyberPeak houdt de operationele techniek van bedrijven in food, agri, manufacturing en life sciences veilig zonder de productie te verstoren: SCADA-systemen, PLC's, sensoren en industriële netwerken, in samenhang met uw IT en uw bedrijfsproces. Het werk doen onze eigen engineers.

Onze aanpak begint bij één vraag: welk proces mag onder geen enkele omstandigheid stilvallen? Het antwoord bepaalt de architectuur. Netwerksegmentatie, gecontroleerde toegang voor leveranciers, continue monitoring en een beheerproces dat op uw productieplanning is afgestemd.

OT-security voor organisaties
Waarom securitysoftware alleen niet genoeg is

Waarom OT-security anders werkt dan IT-security

In IT staat vertrouwelijkheid van data voorop; in OT staan beschikbaarheid en veiligheid van het proces voorop. Dat verschil bepaalt elke keuze. Een server 's nachts opnieuw opstarten voor een update is in IT routine. Dezelfde herstart op een besturing die een verwerkingslijn aanstuurt, legt de lijn stil.

Daar komt bij dat veel OT-systemen zijn ontworpen voor een levensduur van tien tot vijftien jaar, in een tijd dat ze nooit aan het internet zouden hangen. Ze draaien op verouderde software, kennen vaak geen authenticatie of logging, en laten zich niet zomaar patchen. U kunt ze niet behandelen als een moderne werkplek.

Ook de techniek eronder is anders. OT-omgevingen gebruiken industriële protocollen die vaak geen authenticatie of versleuteling kennen. Standaard IT-beveiliging begrijpt dat verkeer niet en kan het vaak niet inspecteren. Wie OT wil beveiligen met alleen kantoor-IT-maatregelen, mist het grootste deel van het beeld en loopt het risico dat de beveiliging zelf de productie verstoort.

Waar het misgaat in productieomgevingen

De meeste kwetsbaarheden in OT ontstaan doordat de omgeving jarenlang organisch is gegroeid. Dit zijn de patronen die wij het vaakst tegenkomen:

OT en IT die ongemerkt zijn gekoppeld.

IT en OT die ongemerkt zijn gekoppeld.

Ooit is de productielijn aan het kantoornetwerk gehangen om op afstand mee te kijken. Sindsdien is er geen scheiding meer, en kan een aanval op de kantooromgeving doorlopen naar de productie.

Legacy die niemand durft aan te raken

Legacy die niemand durft aan te raken

Een SCADA-systeem uit een vorig decennium met een directe verbinding naar buiten, zonder updates en zonder logging. Het werkt, dus het blijft staan.

Ongecontroleerde toegang van leveranciers

Ongecontroleerde toegang van leveranciers

Machinebouwers en onderhoudspartijen krijgen remote toegang tot de installatie, vaak permanent en slecht bewaakt.

Waardevolle data als doelwit

Waardevolle data als doelwit

Genetische gegevens, veredelingsdata, productieformules en voedselrecepturen zijn een gericht doelwit. Wie de productieomgeving binnenkomt, komt vaak ook bij dat intellectueel eigendom.

Ketenkwetsbaarheid

Ketenkwetsbaarheid

Eén zwakke schakel bovenstrooms bij een leverancier of afnemer kan meerdere bedrijven tegelijk raken.

OT en IT die ongemerkt zijn gekoppeld.

IT en OT die ongemerkt zijn gekoppeld.

Ooit is de productielijn aan het kantoornetwerk gehangen om op afstand mee te kijken. Sindsdien is er geen scheiding meer, en kan een aanval op de kantooromgeving doorlopen naar de productie.

MDR versus een managed security service provider

Legacy die niemand durft aan te raken

Een SCADA-systeem uit een vorig decennium met een directe verbinding naar buiten, zonder updates en zonder logging. Het werkt, dus het blijft staan.

Ongecontroleerde toegang van leveranciers

Ongecontroleerde toegang van leveranciers

Machinebouwers en onderhoudspartijen krijgen remote toegang tot de installatie, vaak permanent en slecht bewaakt.

Waardevolle data als doelwit

Waardevolle data als doelwit

Genetische gegevens, veredelingsdata, productieformules en voedselrecepturen zijn een gericht doelwit. Wie de productieomgeving binnenkomt, komt vaak ook bij dat intellectueel eigendom.

Ketenkwetsbaarheid

Ketenkwetsbaarheid

Eén zwakke schakel bovenstrooms bij een leverancier of afnemer kan meerdere bedrijven tegelijk raken.

Zolang alles goed draait, blijven deze zwakke plekken vaak onzichtbaar. Ze worden pas zichtbaar op het moment dat een incident de productie raakt, en dan is het te laat om er rustig over na te denken.

Hoe CyberPeak uw OT-omgeving beveiligt

CyberPeak bouwt OT-security op in stappen, telkens met minimale impact op uw operatie. We werken vanuit de structuur van uw productieomgeving.

Voor de techniek werken we met een bewust beperkte set fabrikanten, waaronder Check Point, Fortinet, Extreme Networks en Aruba, met engineers die per fabrikant gecertificeerd zijn. Netwerksegmentatie en toegangscontrole op de productievloer richten we in met apparatuur die tegen industriële omstandigheden bestand is, en die we centraal over meerdere locaties beheren.

U kiest zelf hoeveel u uit handen geeft. In een co-managed opzet (PeakCollaboration) houdt uw eigen team de regie en vullen wij aan; in een volledig beheerde opzet (PeakProtection) nemen wij het geheel over. Beide sluiten aan op de bredere managed security die CyberPeak levert.

Zo werken wij in uw productieomgeving

In een fabriek gaat beschikbaarheid voor. Daarom gelden vijf vaste afspraken, in het beheer en in elk advies dat wij geven.

Schets: kantoor en productie in eigen zones, een firewall die alleen het nodige verkeer doorlaat, en leverancierstoegang die na afloop dichtgaat.
  1. Beschikbaarheid gaat voor

    Raakt een advies of een wijziging de productie, dan hoort er altijd een wijzigingsvenster bij. De lijn mag er niet onverwacht door stilvallen.

  2. Vensters volgen uw productieplanning

    Onderhoud plannen wij in de momenten die uw productie toelaat. Ons eigen rooster past zich daaraan aan.

  3. Passief meekijken

    Een actieve scan kan een PLC of machinebesturing verstoren. Een productieomgeving scannen wij daarom alleen actief als dat schriftelijk met u is afgesproken.

  4. Compenseren waar patchen niet kan

    Mag een besturing niet worden bijgewerkt omdat de machineleverancier hem dan niet meer ondersteunt, dan is dat een gegeven. Wij schermen dat segment af en beperken industriële protocollen tot de zone waar ze thuishoren.

  5. Leverancierstoegang met een eigenaar en een einddatum

    Wij controleren welke verbindingen naar uw productie openstaan, wie er eigenaar van is en of ze tijdgebonden zijn. Een verbinding van een afgerond project gaat dicht.

Detection and response voor productieomgevingen (OT)

OT-security, NIS2 en IEC 62443

OT-security helpt u aantoonbaar te voldoen aan NIS2. Veel food- en agribedrijven kunnen, afhankelijk van hun omvang en rol in de keten, onder de Cyberbeveiligingswet vallen, de Nederlandse invulling van NIS2, meestal als belangrijke entiteit. De Cyberbeveiligingswet verwacht passende maatregelen voor de netwerk- en informatiesystemen waar uw bedrijfsvoering op draait, en in een productiebedrijf is dat ook de OT. Bestuurders kunnen daar persoonlijk verantwoordelijk voor worden gehouden.

Voor de inrichting werken we volgens de principes van IEC 62443, de internationale standaard voor cybersecurity in industriële automatisering. Waar ISO 27001 het managementsysteem regelt, geeft IEC 62443 de eisen voor de OT-wereld, met een model van zones en gecontroleerde doorgangen. Wat die standaard voor uw omgeving betekent, leest u op de pagina over IEC 62443. CyberPeak levert de monitoring, rapportage en documentatie waarmee u uw maatregelen kunt aantonen, en vertaalt de eisen naar concrete stappen op de vloer.

Bespreek de mogelijkheden
SOC, MDR en NIS2

Beveiligen zonder productiestilstand

Een PLC die midden in een batch van slag raakt door een scan, dat risico nemen wij niet. Op uw productienetwerk kijken wij passief mee. Wij zien wat er gebeurt, en uw lijn merkt er niets van.

Segmentatie brengen we aan zonder aanpassingen aan de besturingen zelf, en veranderingen leggen we vast in een vaste werkwijze met testen en accorderen vooraf. Zo houdt u grip op wat er gebeurt, en blijft continuïteit het uitgangspunt in plaats van een risico dat u erbij neemt.

Bespreek de mogelijkheden
Waarom productiebedrijven voor CyberPeak kiezen

Waarom bedrijven in food, agri en industrie voor CyberPeak kiezen

De meeste klanten van CyberPeak zitten in food, agri, manufacturing en life sciences. Daardoor zit er aan tafel iemand die weet wat OT/IT-convergentie betekent op een aardappelverwerkingslijn, in een koelhuis of in een kas, en wat het kost als zo'n proces stilvalt.

Onze referentieklanten zitten in dezelfde sector. Bij Cosun beheren wij zowel de IT als de OT. Hun verhaal leest u bij de case studies. Verdieping per sector vindt u op de pagina's over manufacturing, food, agri en life sciences. En we zeggen nee als een maatregel niet bij uw proces past, ook als dat ons een opdracht kost.

 Plan een kennismaking

Weet u niet zeker hoe uw OT-omgeving ervoor staat? Plan een kennismaking. In een eerste gesprek gaat het over uw proces: welke systemen zijn kritiek, waar zitten de afhankelijkheden, en is uw OT-omgeving ontworpen of gegroeid?

Desgewenst kijken we vooraf van buitenaf mee wat er over uw domein op het internet te vinden is, zonder ook maar een systeem aan te raken. Dat levert altijd iets concreets op om over te praten.

Wilt u weten waar uw grootste risico zit?

Veelgestelde vragen

OT-security is het beveiligen van operationele techniek: de systemen die fysieke processen aansturen, zoals productielijnen, SCADA, PLC's en procesinstallaties. Het doel is de continuïteit en veiligheid van het proces te beschermen. Voor productiebedrijven is dit het deel van de omgeving met de grootste impact bij een incident.

IT-security beschermt vooral de vertrouwelijkheid van data en systemen zoals e-mail en ERP. OT-security beschermt de beschikbaarheid en veiligheid van productiesystemen, waar uitval direct leidt tot stilstand, veiligheidsrisico's of schade. Omdat OT andere protocollen en verouderde systemen gebruikt, kunt u IT-maatregelen niet zomaar kopiëren.

Ja. CyberPeak werkt van buiten naar binnen, begint met monitoring die de productie niet raakt, en voert netwerkwijzigingen gecontroleerd door buiten de kritieke momenten om. Segmentatie brengen we aan zonder de besturingen zelf aan te passen.

OT/IT-convergentie is het steeds verder met elkaar verbinden van productiesystemen en kantoornetwerken. Dat geeft handig inzicht op afstand, maar maakt de productieomgeving bereikbaar vanaf het kantoornetwerk en het internet. Zonder scheiding kan een aanval op de kantoor-IT doorlopen tot op de productievloer.

IEC 62443 is de internationale standaard voor cybersecurity in industriële automatisering en besturingssystemen. Het vult ISO 27001 aan met eisen specifiek voor OT en werkt met een model van zones en gecontroleerde doorgangen tussen netwerken. CyberPeak richt OT-security in volgens de principes van deze standaard.

Ja. De Cyberbeveiligingswet verwacht passende maatregelen voor de netwerk- en informatiesystemen waar uw bedrijfsvoering op draait, en in een productiebedrijf is dat ook de OT. CyberPeak levert de segmentatie, monitoring en documentatie waarmee u uw maatregelen aantoonbaar maakt; voor essentiële en belangrijke entiteiten kunnen bestuurders persoonlijk aansprakelijk zijn.

Ja. Juist verouderde systemen zonder updates of authenticatie zijn een groot risico. Omdat we die vaak niet kunnen patchen zonder de productie te raken, beschermen we ze door segmentatie, monitoring en gecontroleerde toegang eromheen, in plaats van door ingrepen aan het systeem zelf.

OT-security is relevant voor elk bedrijf met een productie- of procesomgeving die aan het netwerk hangt. CyberPeak richt zich specifiek op food, agri, manufacturing en life sciences: bedrijven met productielijnen, laboratoria of geautomatiseerde processen waar stilstand en dataverlies direct pijn doen.

Gert Eleveld, CTO van CyberPeak
“Een productielijn haal je niet even offline voor een patch. Daarom kijk ik eerst hoe ver een probleem in uw netwerk kan komen.”
Gert Eleveld, CTO van CyberPeak
Wij gebruiken cookies om onze website te analyseren en te verbeteren. Meer informatie.

Wordt u aangevallen?

Stand-by