Check Point: aanvallen tegenhouden voordat ze binnen zijn
Van een compacte firewall op een filiaal tot een cluster in het datacenter, met dezelfde preventie op mail, werkplek en cloud. Wij leveren en beheren Check Point.
Plan een kennismaking

Wordt u aangevallen?
Van een compacte firewall op een filiaal tot een cluster in het datacenter, met dezelfde preventie op mail, werkplek en cloud. Wij leveren en beheren Check Point.
Check Point-firewalls
Check Point deelt zijn firewalls in drie klassen in: Spark voor kantoren en kleinere locaties, Perimeter voor de rand van uw netwerk en High-Performance Data Center voor datacenters en kernnetwerken. Alle drie gebruiken dezelfde dreigingsinformatie, ThreatCloud AI, en u beheert ze met hetzelfde beleid. Met elk van de drie bouwt u een cluster.
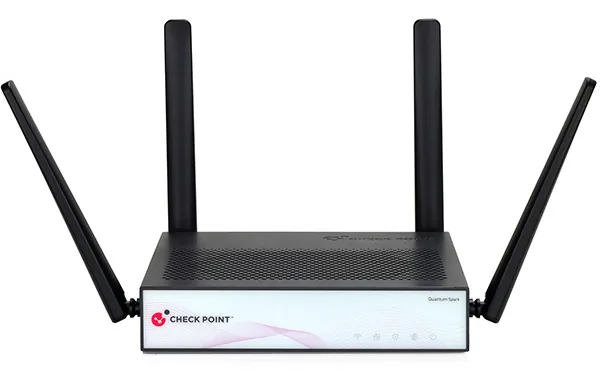
Voor kantoren, filialen en kleinere locaties. Compact, met dezelfde preventie als de grote modellen, SD-WAN over twee internetlijnen en beheer vanuit de cloud via het Check Point Portal (voorheen Infinity Portal). Een deel van de modellen heeft wifi 7 en 5G met twee simkaarten aan boord.
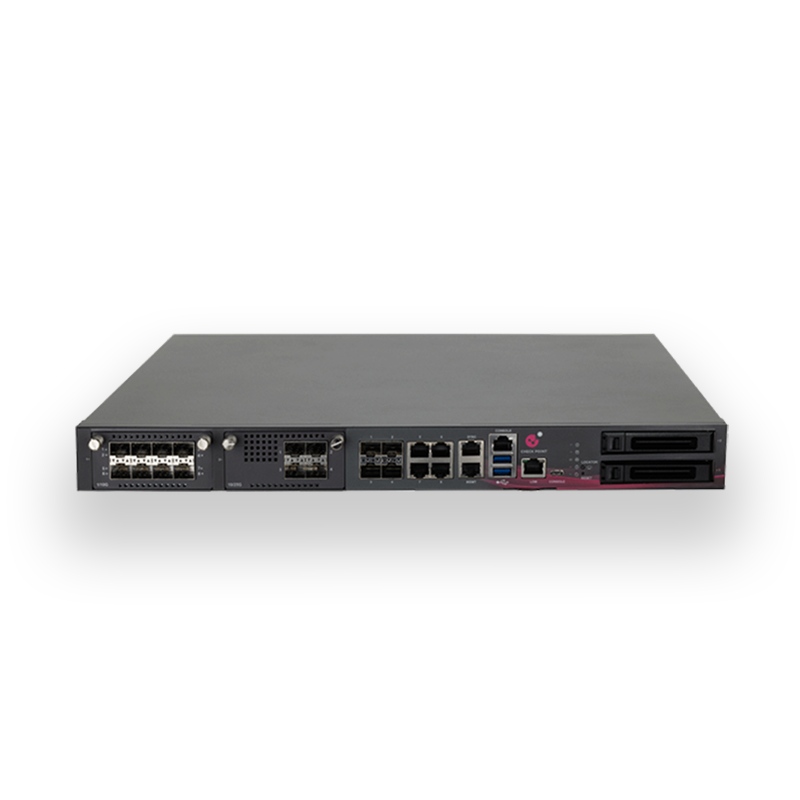
Voor de rand van middelgrote en grote netwerken, zoals een productielocatie of hoofdkantoor. Tot 25 Gbps threat prevention en 400 Gbps firewalling in één rack-unit, met modulaire netwerkpoorten.
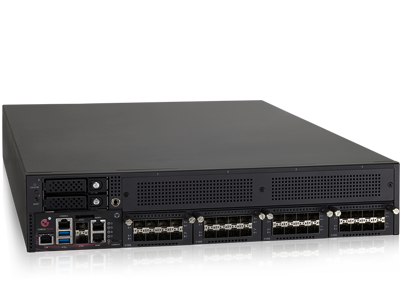
Voor datacenters en kernnetwerken, met veel versleuteld verkeer en segmentatie tussen zones. Tot 75 Gbps threat prevention en modulair opgebouwd. Met Maestro groeit u door tot 1.000 Gbps.
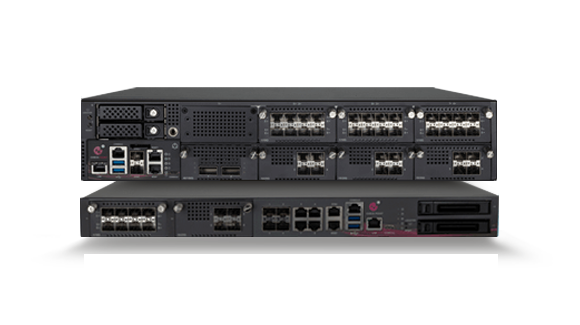
Waar de lijn niet stil mag vallen, zetten wij twee gateways in een cluster. Dat kan met Spark, Perimeter en de datacentermodellen. Valt er een uit, dan neemt de ander het verkeer over.
Workspace en SASE
Een aanval begint vaak in de mailbox of op een laptop. Check Point beveiligt die plekken met Workspace, en met SASE geeft u medewerkers buiten kantoor veilig toegang. Alles gebruikt dezelfde dreigingsinformatie als uw Check Point-firewall.
Workspace Email & Collaboration controleert elk bericht voordat het in de inbox komt, ook mail die binnen uw organisatie blijft. Dezelfde bescherming geldt voor Teams, SharePoint en OneDrive. De koppeling met Microsoft 365 of Google Workspace loopt via de API, dus uw MX-records blijven zoals ze zijn.
Workspace Endpoint beschermt laptops en servers tegen ransomware en malware, en houdt phishing in de browser tegen. Prevention, detection and response zitten in één agent, voor Windows, macOS, Linux, servers en virtuele werkplekken. Ontbrekende patches en zwakke instellingen ziet u in één overzicht.
Met Check Point SASE krijgen medewerkers thuis of onderweg alleen toegang tot de applicaties die ze nodig hebben, op basis van zero trust. Hun internetverkeer wordt onderweg gecontroleerd, en met SD-WAN verbindt u locaties over meerdere lijnen. Voorheen heette dit Perimeter 81.
 Gecontroleerd vóór de inbox
 Één agent, elk apparaat
 Toegang op basis van zero trust
Illustratie. Cijfers en namen van Check Point.
Waar begint een aanval bij u het makkelijkst? Daar kijken wij samen naar.
Plan een kennismakingBronnen: checkpoint.com (Email & Collaboration, Endpoint Security en SASE), geraadpleegd oktober 2026.
Ja. Wij brengen eerst in kaart welk verkeer waar loopt, richten de segmentatie op netwerkniveau in en voeren wijzigingen door buiten de shift of tijdens gepland onderhoud. Aan de machines en de besturing passen wij zo min mogelijk aan; is het toch nodig, dan plannen wij dat in uw change window.
Dat hoeft niet. Met Smart-1 Cloud draait het beheer van uw gateways als dienst bij Check Point, zonder eigen managementserver. Een eigen server op locatie kan ook. Welke vorm past, hangt af van uw omgeving.
Check Point legt de nadruk op voorkomen. Fortinet is sterk als u netwerk en beveiliging samen wilt beheren, ook in OT. Die afweging maken wij met u voordat er een offerte ligt.
Nee. Wij migreren gefaseerd, meestal beginnend bij het onderdeel met het meeste risico of de meeste beheerlast. Uw bestaande oplossingen blijven werken zolang ze nodig zijn.
Ja. Bij volledig beheer (PeakProtection) voeren wij het beheer uit en ligt de kennis van uw omgeving bij ons. Bij co-managed beheer (PeakCollaboration) blijft uw team betrokken: wij bewaken en beoordelen meldingen, informeren uw team en coördineren de vervolgstappen, en het herstel voert uw team uit. Wat wij precies doen, spreken wij per klant af.
Ja. Als klant bereikt u ons 24/7 op het nummer dat u van ons heeft. Wilt u dat wij uw firewall- en endpointgegevens ook 24/7 bewaken, dan doen onze eigen engineers dat met PeakMDR.
Het draagt eraan bij. Segmentatie, toegangsbeheer, monitoring en incidentafhandeling horen tot de maatregelen onder de zorgplicht van de Cyberbeveiligingswet. Eén centrale beheeromgeving maakt het bovendien eenvoudiger om bij een audit te laten zien wat er is ingericht.