Wij gebruiken cookies om onze website te analyseren en te verbeteren. Meer informatie.

Wordt u aangevallen?

Stand-by

Extreme Networks: één fabric van kantoor tot productiehal

Extreme bouwt switches en access points die u vanuit één platform beheert, met een fabric die segmentatie doortrekt tot de poort. Wij leveren en beheren Extreme voor productiebedrijven in food, agri, manufacturing en life sciences.

Plan een kennismaking
Extreme Networks
enterprise cybersecurity support

De Extreme-stack

Van core tot access point

Een Extreme-netwerk bestaat bij ons meestal uit drie lagen: core switches in het hart, access switches per ruimte en access points voor wifi. Alles hangt aan één fabric en u beheert het vanuit Extreme Platform ONE. Welk model past, hangt af van uw locatie en kiezen wij samen met u.

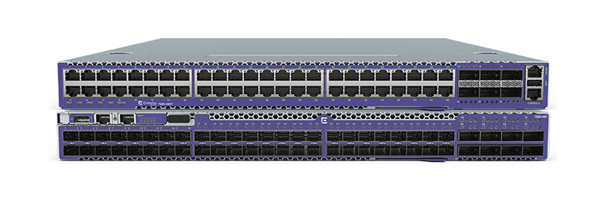
Extreme Networks core switch
Core

Core switch

Het hart van het netwerk. De core switch verbindt de access switches in kantoor en hallen met de serverruimte, met snelle verbindingen en dubbel uitgevoerd waar uitval geen optie is.

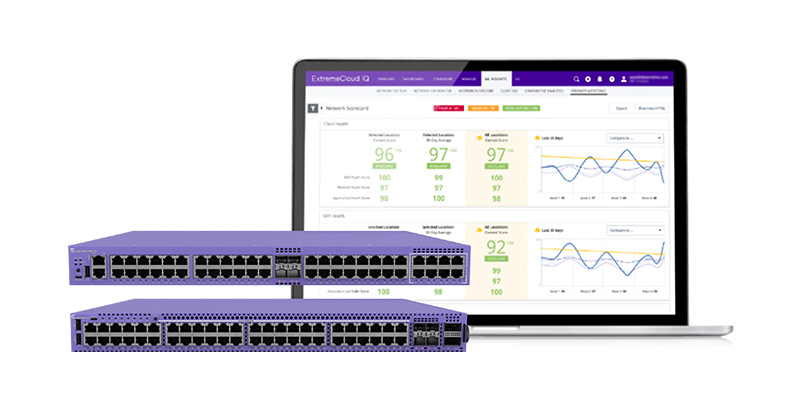
Extreme Networks access switches met cloudbeheer
Access

Access switch

De switch in de ruimte zelf, waar pc's, scanners, camera's en machines op aansluiten. Met PoE voor access points en camera's, en beheer vanuit de cloud.

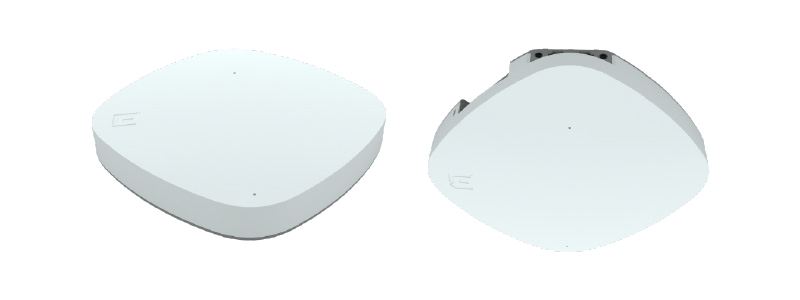
Extreme Networks access points
Wifi 6E en wifi 7

Access point

Of u nu wifi 6E of wifi 7 nodig heeft, Extreme heeft voor beide access points. Ook voor drukke ruimtes en voor plekken waar het warmer of kouder is dan op kantoor.

De kracht van Extreme

Waar Extreme Networks in uitblinkt

Extreme is op zijn sterkst als u een netwerk wilt dat zich laat opdelen zonder dat elke wijziging handwerk op elke switch wordt.

1

Segmentatie zonder handwerk

Met Extreme Fabric krijgt elke groep, van kantoor tot productie, een eigen afgeschermd segment. Een nieuw segment richt u aan de rand in. Dat verkleint de impact als het ergens misgaat.

2

Één platform voor alles

Extreme Platform ONE brengt beheer en toegangscontrole samen, met een AI-assistent die meekijkt bij storingen.

3

Hardware met keuze

Universal switches hebben Switch Engine en Fabric Engine allebei aan boord. Standaard draait Switch Engine. Wilt u Extreme Fabric gebruiken, dan zet u de switch via ExtremeCloud IQ om naar Fabric Engine. Zo groeit de hardware mee als uw netwerk verandert.

Platform en toegang

Beheer, toegang en fabric

De hardware is de helft. Wat het netwerk veilig en beheersbaar maakt, zit in het platform erboven.

Beheer

Extreme Platform ONE

Beheer en security in één omgeving, met zicht op elke switch en elk access point. De AI-assistent, Extreme AI Expert, helpt bij analyse en bij het oplossen van storingen.

Toegangscontrole

Extreme NAC

Bepaalt wie en wat er op het netwerk mag. Een laptop van een medewerker komt in een ander segment dan een scanner of een gast, op basis van wie of wat er verbinding maakt.

Netwerk

Extreme Fabric

Het netwerk als één geheel. Switches en access points sluiten automatisch aan, en een segment loopt door tot de poort waar een machine op zit.

Voordat u kiest

Waar u op let bij Extreme

1

Platform ONE is een abonnement

In het abonnement van Extreme Platform ONE zitten beheer, inventaris, AI en support. Security-functies koopt u er los of in een bundel bij.

2

Switch Engine of Fabric Engine

Kies bij de ingebruikname of de switch op Switch Engine blijft of naar Fabric Engine gaat. Fabric Engine heeft u nodig voor Extreme Fabric.

CyberPeak en Extreme

Wat wij met Extreme Networks doen

Wij bouwen de omgeving en houden hem daarna bij. Dit is wat dat in de praktijk betekent.

Segmentatie die de lijn laat draaien

Wij brengen eerst in kaart welk verkeer er werkelijk loopt en scheiden daarna OT van kantoor-IT. De invoering plannen wij met uw operations, buiten de shift of tijdens gepland onderhoud.

Elke ochtend een rondgang

Wij kijken of alle switches en access points online zijn en of er meldingen openstaan. Ook meldingen over vreemde access points op uw terrein beoordelen wij.

Firmware met een afspraak

Switches werken wij bij als er een nieuwe maintenance-release is. Access points houden wij actueel en werken wij buiten kantoortijd bij.

Poorten en redundantie

Elke week controleren wij poortfouten en of de redundantie tussen switches werkt zoals bedoeld.

Wie er binnenkomt

Elke week kijken wij of er onbekende apparaten in een productiesegment zijn opgedoken, of een nieuw apparaat op een vaste poort.

Ruis bij de bron opgelost

Terugkerende meldingen lossen wij op bij de oorzaak. Wegfilteren zonder reden doen wij niet.

Herstel getest

Twee keer per jaar zetten wij in ons eigen lab een configuratie terug. Zo weten wij dat herstel werkt voordat u het nodig heeft.

Support via ons

Loopt uw licentie via ons, dan gaat uw support ook via onze servicedesk. U belt een team dat uw omgeving kent en zo nodig op locatie komt.

Hoe ver ons beheer gaat, spreken wij per klant af. Bij co-managed beheer bewaken wij uw omgeving 24/7 en beoordelen wij meldingen. Wij informeren uw team en coördineren de vervolgstappen, en het herstel voert uw team uit.

Veelgestelde vragen

Nee. Wij beginnen op de locatie of in de hal waar het risico of de overlast het grootst is en werken van daaruit verder. Segmentatie kunt u vaak al op bestaande apparatuur inrichten.

Ja, mits het gefaseerd gebeurt. Wij brengen eerst in kaart welk verkeer waar loopt, voeren wijzigingen door buiten de shift of tijdens gepland onderhoud, en spreken vooraf af wat er gebeurt als iets zich anders gedraagt dan verwacht.

Segmentatie deelt uw netwerk op in zones, bijvoorbeeld kantoor, productie en gasten. De firewall bepaalt welk verkeer tussen die zones en naar buiten mag. Het netwerk van Extreme Networks maakt de scheiding, de firewall bewaakt de doorgangen. Samen houden ze een incident klein.

Met overzicht. Wij brengen per locatie in kaart wat er staat en hoe het is ingericht, en stellen daarna een volgorde voor op basis van risico en verouderde apparatuur. Centraal beheer komt zodra de eerste locaties gelijk zijn getrokken.

Het draagt eraan bij. Netwerksegmentatie, toegangsbeheer en zicht op verbonden apparaten horen tot de maatregelen die onder de zorgplicht van de Cyberbeveiligingswet vallen. Wij leggen de inrichting vast zodat u het kunt aantonen.

Ja. Wij ontwerpen en richten in, en daarna kiest u. Bij volledig beheer (PeakProtection) voeren wij het beheer uit en ligt de kennis van uw omgeving bij ons. Bij co-managed beheer (PeakCollaboration) blijft uw team betrokken: wij bewaken en beoordelen meldingen, informeren uw team en coördineren de vervolgstappen, en het herstel voert uw team uit.

Ja. Universal switches starten op Switch Engine. Via ExtremeCloud IQ zet u ze om naar Fabric Engine, en daarmee kunt u Extreme Fabric gebruiken.

Bij onze servicedesk, als uw licenties via ons lopen. Bij volledig beheer lossen wij het op en komen wij zo nodig op locatie. Bij co-managed beheer beoordelen wij de melding en coördineren wij de vervolgstappen met uw team.

Weet u wat er op uw productienetwerk gebeurt?

Als dat antwoord niet meteen komt, is dat een goed startpunt. Wij kijken mee naar hoe uw netwerk nu is ingericht, waar kantoor en productie in elkaar overlopen en waar het risico op stilstand zit.

Weet u wat er op uw productienetwerk gebeurt?