Wij gebruiken cookies om onze website te analyseren en te verbeteren. Meer informatie.

Wordt u aangevallen?

Stand-by

Fortinet: netwerk en beveiliging op één platform

Bij Fortinet beheert u de switches en access points vanuit de FortiGate-firewall, met dezelfde regels. Wij leveren die stack en beheren hem.

Plan een kennismaking
fortinet
enterprise cybersecurity support

De Fortinet-stack

De stack die wij het meest leveren

De meeste Fortinet-omgevingen die wij bouwen, bestaan uit een FortiGate met FortiSwitch en FortiAP erachter. Switches en access points koppelt u via FortiLink aan de FortiGate. Daarna beheert u ze vanuit FortiOS op de FortiGate.
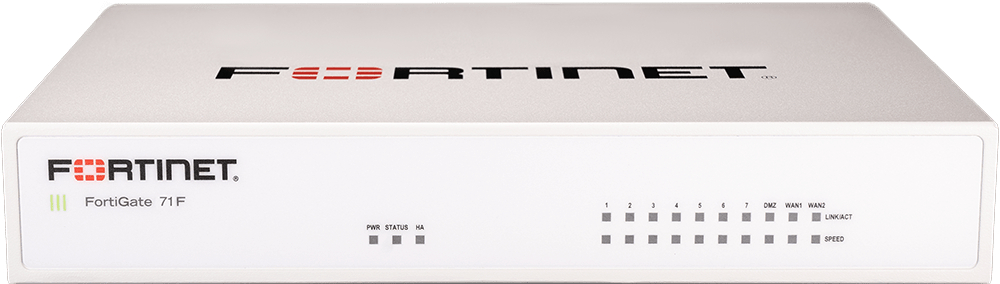
Fortinet FortiGate firewall
Firewall

FortiGate

Het hart van het netwerk. De FortiGate scheidt kantoor-IT en OT en verbindt uw locaties met de ingebouwde SD-WAN.
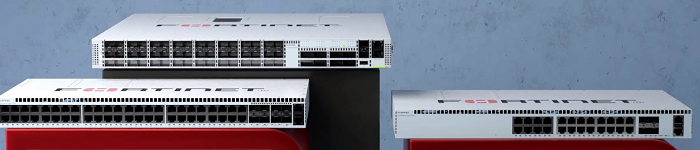
Fortinet FortiSwitch switches
Switch

FortiSwitch

De switches op kantoor en in de productiehal. U beheert ze vanuit de FortiGate, zodat de segmentatie doorloopt tot de poort waar een machine op is aangesloten.
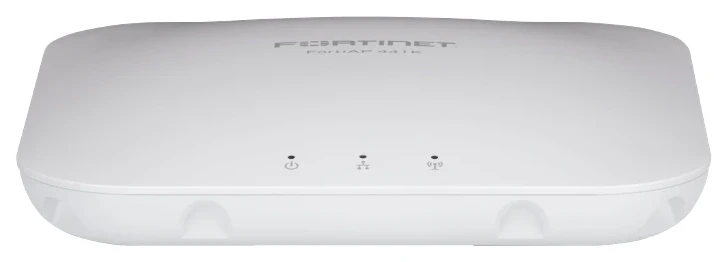
Fortinet FortiAP 441K access point met wifi 7
Wifi

FortiAP

Access points voor kantoor en productievloer. Ook die beheert u vanuit de FortiGate, met dezelfde regels als het bekabelde netwerk.

FortiSwitch en FortiAP

Switches en wifi in hetzelfde scherm als de firewall

Twee schermen uit FortiOS: links de gekoppelde switches, rechts de access points.
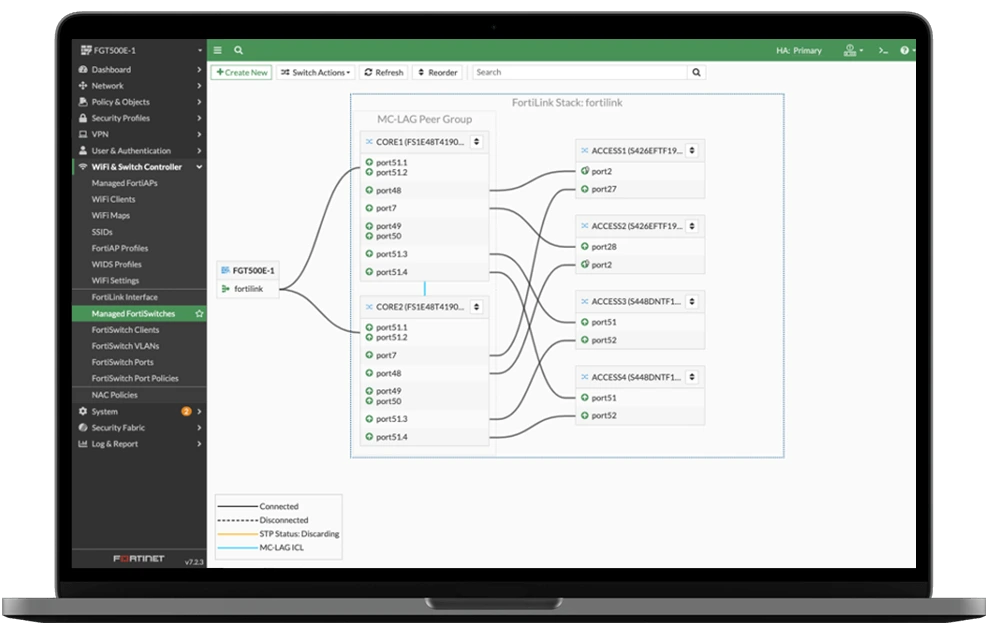
Beheerscherm van de FortiGate met de gekoppelde FortiSwitches
FortiSwitch

Koppelen via FortiLink

Een nieuwe switch meldt zich bij de FortiGate en krijgt zijn poorten en beveiligingsregels automatisch. Netwerktoegangscontrole (NAC) zit erbij zonder extra licentie, en met PoE tot 802.3bt voeden de switches ook camera's en access points.
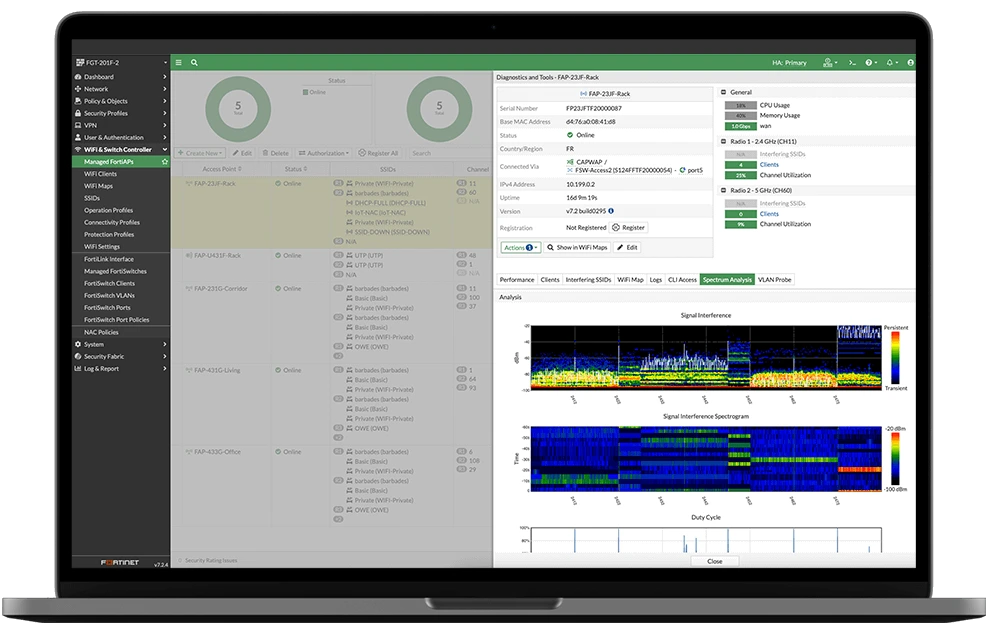
Beheerscherm van de FortiGate met de FortiAP access points
FortiAP

Wifi 7, ook buiten

De nieuwste FortiAP's ondersteunen wifi 7. Ze zijn zonder technicus op locatie in gebruik te nemen, en er zijn modellen voor buiten. U beheert ze vanuit de FortiGate, van één access point tot tienduizend.

Schermafbeeldingen: Fortinet.

De kracht van Fortinet

Waar Fortinet in uitblinkt

Fortinet is op zijn sterkst als u netwerk en beveiliging als één geheel wilt inrichten, van het datacenter tot de laatste switch in de hal.

1

Één beheeromgeving

Switches en access points beheert u vanuit FortiOS op de FortiGate. Regels en segmentatie richt u op één plek in, en ze gelden tot aan de netwerkpoort en het wifi-netwerk.

2

SD-WAN zit erin

Meerdere locaties koppelt u via de FortiGate zelf. Voor een verbinding tussen fabriek en kantoor is geen extra apparaat nodig.

3

Centraal over locaties

Met FortiManager en FortiAnalyzer in de cloud beheert u het beleid en de logging van al uw vestigingen vanuit één omgeving.

Gartner Magic Quadrant voor Hybrid Mesh Firewall, 2026Fortinet staat in het kwadrant Leaders en scoort daar het hoogst op Ability to Execute.

Fortinet kiezen

Waar u op let bij een FortiGate

Doorvoer

Kies op Threat Protection-doorvoer

Een FortiGate 70G haalt 10 Gbps als kale firewall. Met IPS, applicatiecontrole en malwarebescherming aan is dat 1,3 Gbps. Die tweede waarde bepaalt welk model u nodig heeft.

Bundel

De bundel bepaalt de bescherming

ATP dekt de basis, met onder meer IPS, antivirus, sandbox in de cloud en applicatiecontrole. UTP voegt onder meer URL- en DNS-filtering toe. Enterprise Protection voegt daar DLP en IoT-detectie aan toe. Heeft u ook een OT-omgeving, dan neemt u de FortiGuard OT Security Service erbij.

OT en productie

Fortinet op de productievloer

Niet elke firewall hangt in een serverruimte. Voor de productiehal en buitenlocaties maakt Fortinet een Rugged-lijn, gebouwd voor hitte, vocht, schokken en trillingen.
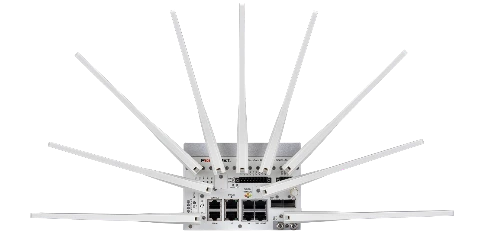
FortiGate Rugged 70G-5G
Firewall

FortiGate Rugged

De firewall voor de kast in de hal, ook met een dubbele 5G-modem voor locaties zonder vaste lijn. De 70G-5G won in 2025 een Red Dot Award.
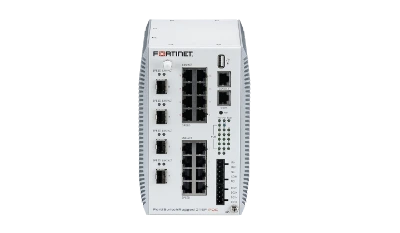
FortiSwitch Rugged 216F-POE
Switch

FortiSwitch Rugged

De 216F-POE heeft 16 poorten met PoE tot 802.3bt en 4 glasvezelpoorten tot 10 Gbit/s. Net als de andere switches beheert u hem vanuit de FortiGate.
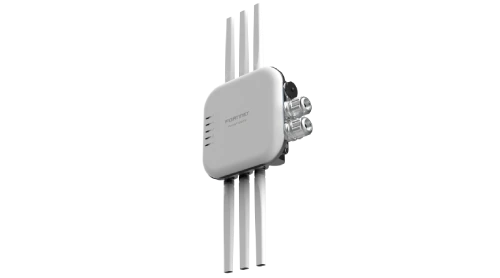
FortiAP 432FR
Wifi

FortiAP 432FR

Een access point in een robuuste behuizing, voor plekken waar een kantoormodel het niet houdt. Ook dit toestel hangt aan dezelfde FortiGate.

OT-beveiliging op de FortiGate

Met de FortiGuard OT Security Service herkent de FortiGate de gangbare industriële protocollen. Speciale IPS-signatures zijn gemaakt om aanvallen op PLC's, RTU's en HMI's te herkennen en te blokkeren.

Is er voor een bekende kwetsbaarheid nog geen patch van de leverancier, dan kan de FortiGate aanvallen daarop vaak blokkeren met een IPS-signature, zolang het verkeer door de FortiGate loopt. Dat heet virtual patching. Segmentatie en deze signatures verkleinen samen de impact als er toch iets binnenkomt.

Productfoto's en video: Fortinet.

FortiGuard SOCaaS

Bewaking door het SOC van Fortinet, ingericht door ons

Heeft u geen eigen securityteam dat de meldingen van uw FortiGates opvolgt, dan kunt u die bewaking bij Fortinet beleggen. Met FortiGuard SOCaaS kijken de analisten van Fortinet 24/7 mee naar uw FortiGates en zetten zij echte incidenten door naar uw team.

Wij leveren de dienst, koppelen uw FortiGates aan en spreken met u af wie een escalatie oppakt. Daarna blijven wij uw aanspreekpunt.

Liever een team dat uw omgeving kent en ook de vervolgstappen coördineert? Dan past PeakCollaboration met PeakMDR erbovenop beter. Wij bespreken graag welke vorm bij u past.

1

24/7 bewaking

Analisten in de SOC's van Fortinet bewaken uw FortiGates het hele jaar door.

2

Meldingen gefilterd

Meldingen worden eerst met AI beoordeeld. Wat telt, onderzoekt een analist en escaleert hij naar uw team.

3

Eigen portal

In een cloudportal ziet u de status van de dienst, een dashboard en de geëscaleerde meldingen.

4

Elk kwartaal een rapport

U krijgt elk kwartaal een briefing en rapportage over wat er is gezien.

CyberPeak en Fortinet

Wat wij met Fortinet doen

Wij bouwen de omgeving en houden hem daarna bij. Dit is wat dat in de praktijk betekent.

Segmentatie die de lijn laat draaien

Wij brengen eerst in kaart welk verkeer er werkelijk loopt en scheiden daarna OT van kantoor-IT. De invoering plannen wij met uw operations, buiten de shift of tijdens gepland onderhoud.

Firmware met beleid

Nieuwe firmware rollen wij uit als die de aanbevolen release is binnen de versielijn die wij met u afspreken. Switches en access points gaan altijd mee met de FortiGate.

Beveiligingsadviezen opvolgen

Publiceert Fortinet een beveiligingsadvies, dan kijken wij welke klanten die versie draaien en plannen wij de update met hen in.

Dagelijkse controles

Wij controleren elke dag of een firewallpaar in sync is en of de beveiligingsupdates echt binnenkomen.

Regels opgeruimd houden

Elke week kijken wij of er firewallregels zijn die te ruim zijn of die niets meer doen. Zo blijft het beleid overzichtelijk.

Herstel getest

Twee keer per jaar zetten wij in ons eigen lab een configuratie terug. Zo weten wij dat herstel werkt voordat u het nodig heeft.

Licenties op tijd verlengd

Wij houden bij wanneer licenties aflopen en komen ruim voor de vervaldatum met een voorstel.

Support via ons

Loopt uw licentie via ons, dan gaat uw support ook via onze servicedesk. U belt een team dat uw omgeving kent en zo nodig op locatie komt.

Hoe ver ons beheer gaat, spreken wij per klant af. Bij co-managed beheer bewaken wij uw omgeving 24/7 en beoordelen wij de meldingen. Wij informeren uw team en coördineren de vervolgstappen, en het herstel voert uw team uit.

Veelgestelde vragen

Ja. Wij brengen eerst in kaart welk verkeer waar loopt, richten de segmentatie op netwerkniveau in en voeren wijzigingen door buiten de shift of tijdens gepland onderhoud. Aan de machines en de besturing passen wij zo min mogelijk aan; is het toch nodig, dan plannen wij dat in uw change window.

Heeft u een OT-omgeving, dan neemt u de FortiGuard OT Security Service erbij. Die dienst herkent OT-apparaten en industriële protocollen en staat los van de bundels Advanced Threat Protection, Unified Threat Protection en Enterprise Protection.

Fortinet is sterk als u netwerk en beveiliging samen wilt beheren, ook in OT. Check Point legt de nadruk op voorkomen. Die afweging maken wij met u voordat er een offerte ligt.

Nee. Wij migreren gefaseerd, meestal beginnend bij het onderdeel met het meeste risico of de meeste beheerlast. Uw bestaande oplossingen blijven werken zolang ze nodig zijn.

Ja. Bij volledig beheer (PeakProtection) voeren wij het beheer uit en ligt de kennis van uw omgeving bij ons. Bij co-managed beheer (PeakCollaboration) blijft uw team betrokken: wij bewaken en beoordelen meldingen, informeren uw team en coördineren de vervolgstappen, en het herstel voert uw team uit. Wat wij precies doen, spreken wij per klant af.

Ja. Als klant bereikt u ons 24/7 op het nummer dat u van ons heeft. Wilt u dat wij uw firewall- en endpointgegevens ook 24/7 bewaken, dan doen onze eigen engineers dat met PeakMDR.

Het draagt eraan bij. Segmentatie, toegangsbeheer, monitoring en incidentafhandeling horen tot de maatregelen onder de zorgplicht van de Cyberbeveiligingswet. Eén centrale beheeromgeving maakt het bovendien eenvoudiger om bij een audit te laten zien wat er is ingericht.

Weet u waar uw beveiliging gaten laat?

Wij kijken mee naar hoe uw omgeving nu is ingericht: waar kantoor-IT en OT elkaar raken, welke tools elkaar overlappen en waar een aanval nu ongehinderd doorloopt.

Illustratie meldplicht NIS2