Wordt u aangevallen?


De koeling op 50 graden, via de software van de leverancier
Door Gert Eleveld, CTO
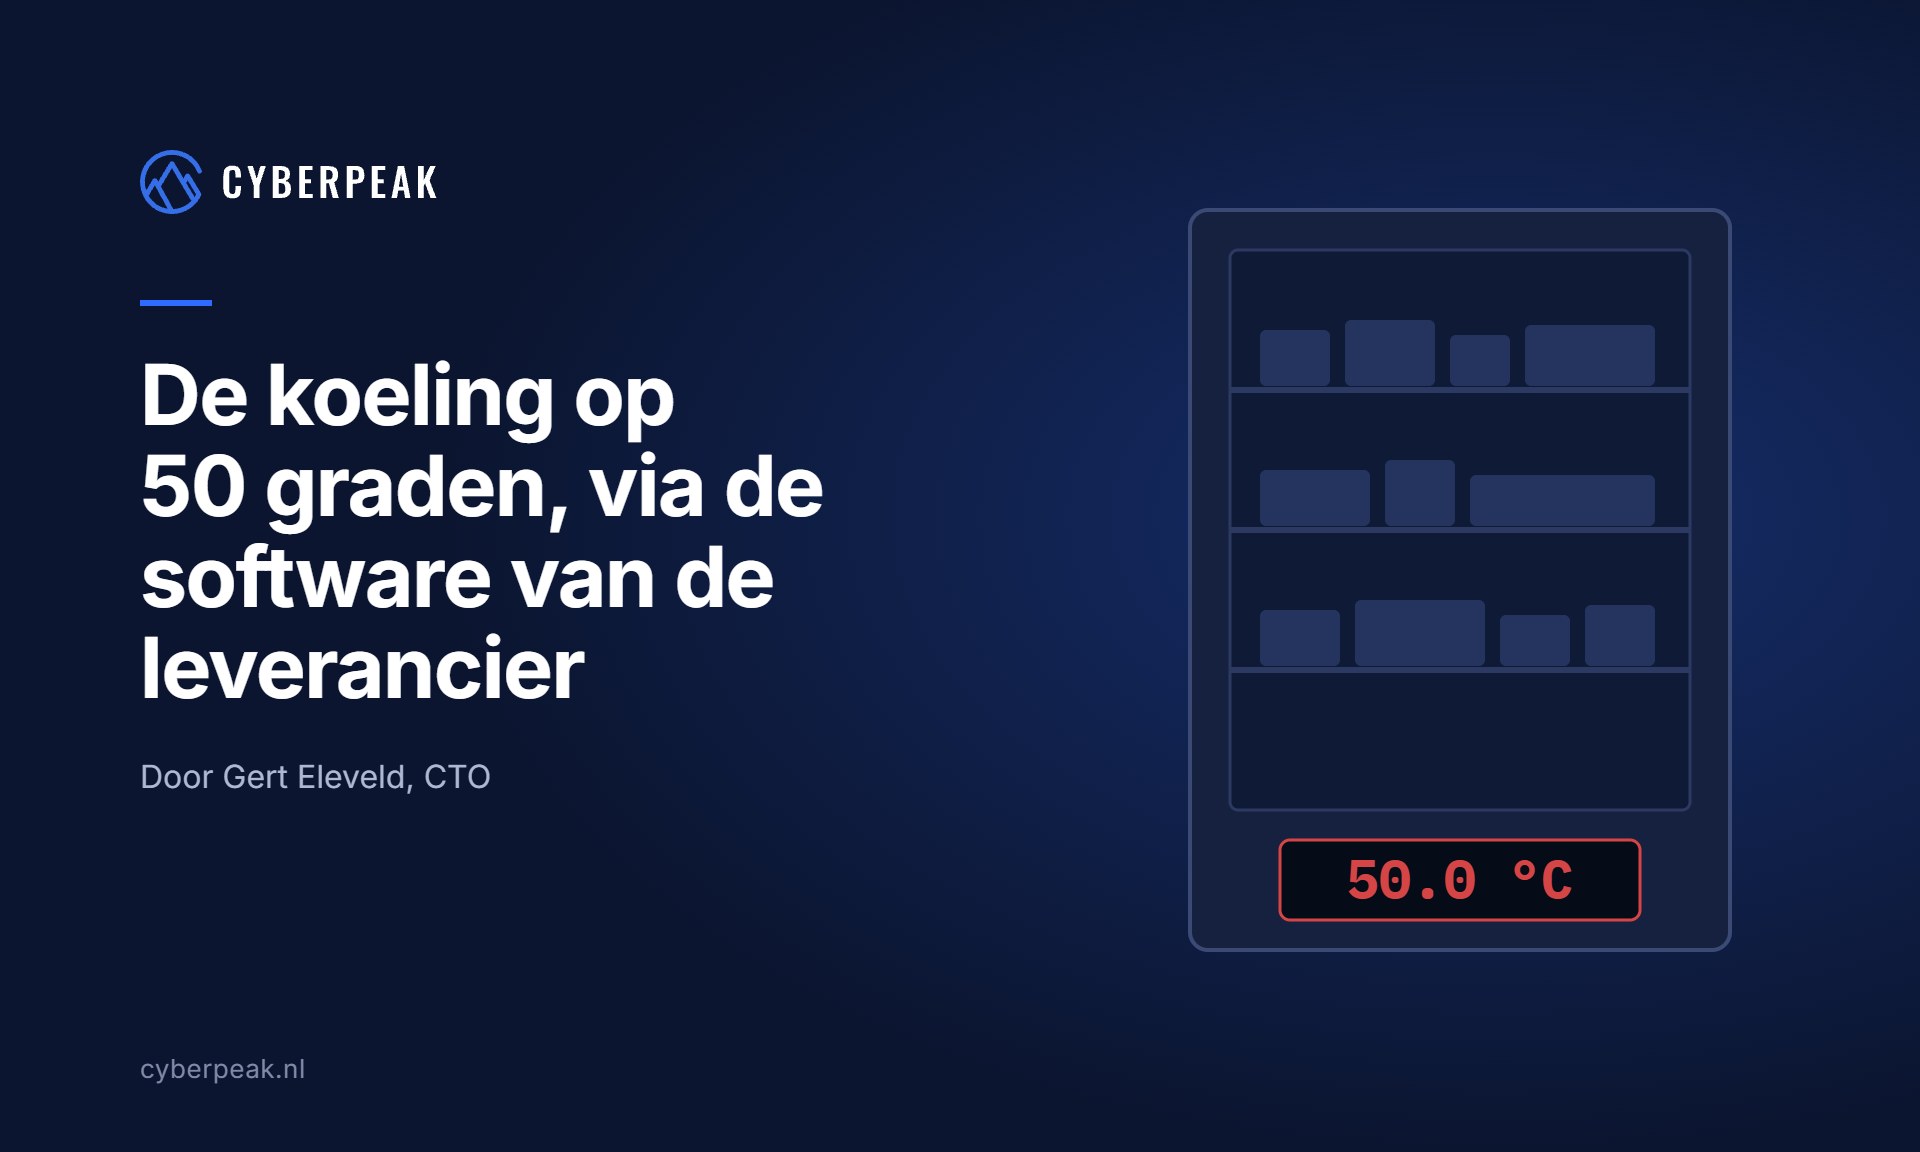
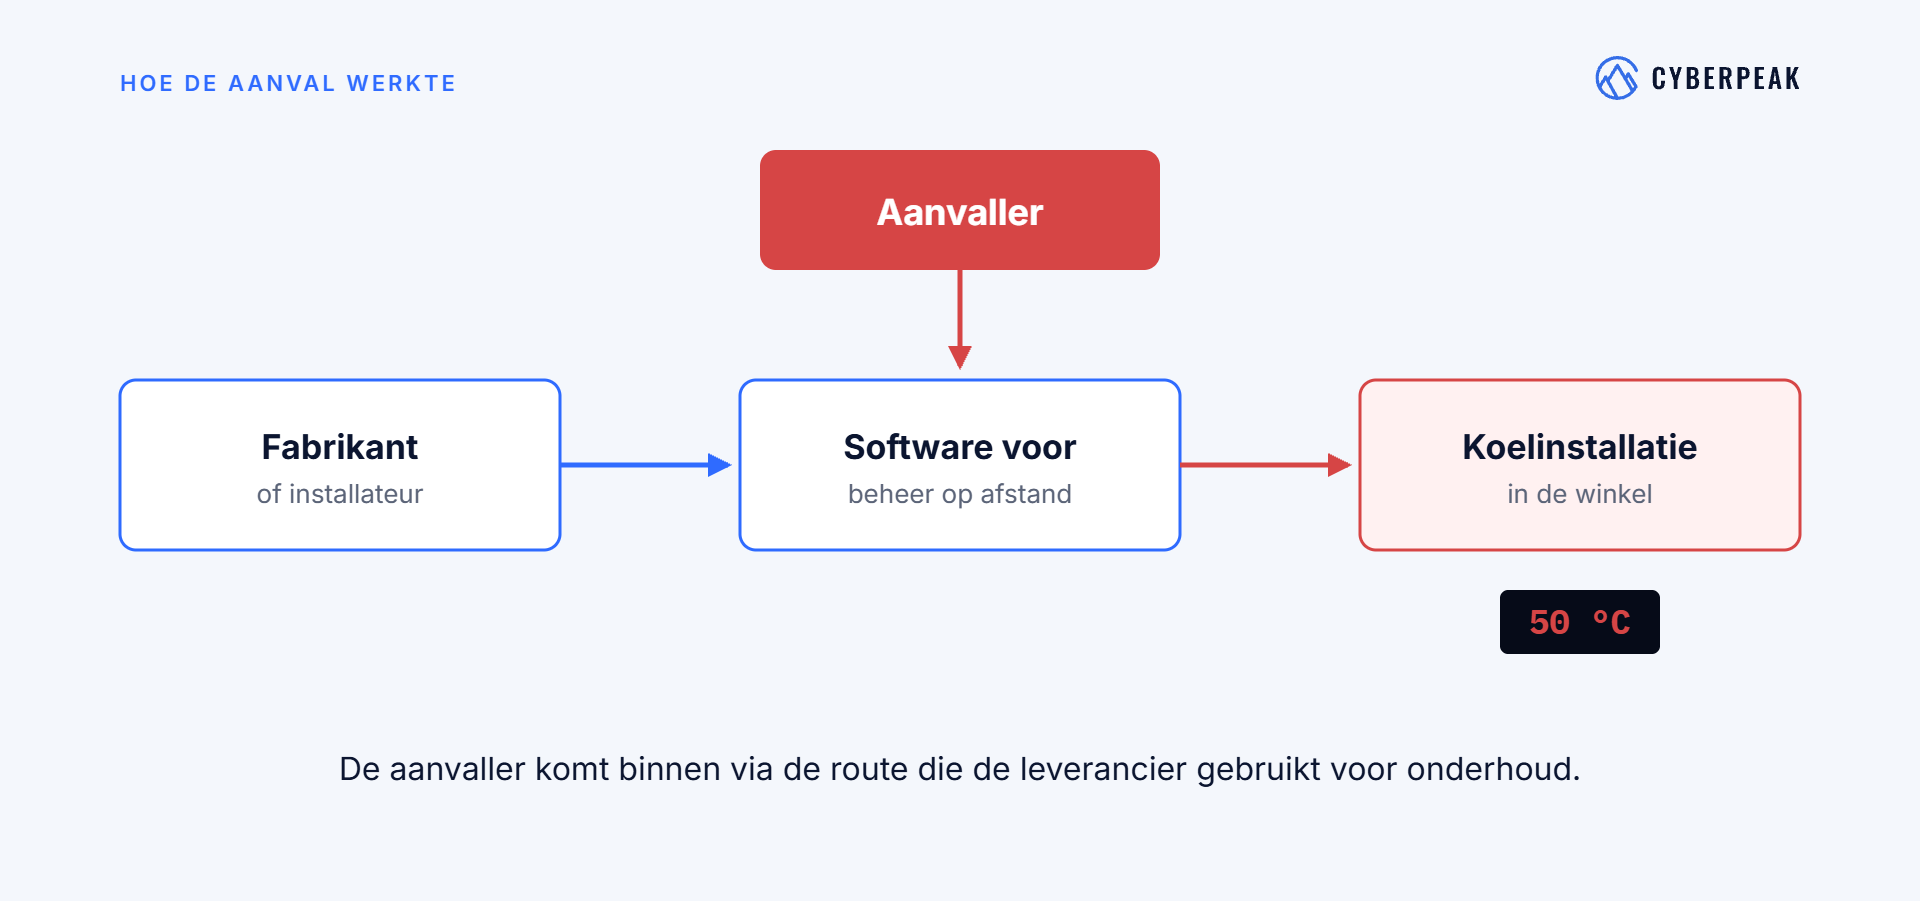
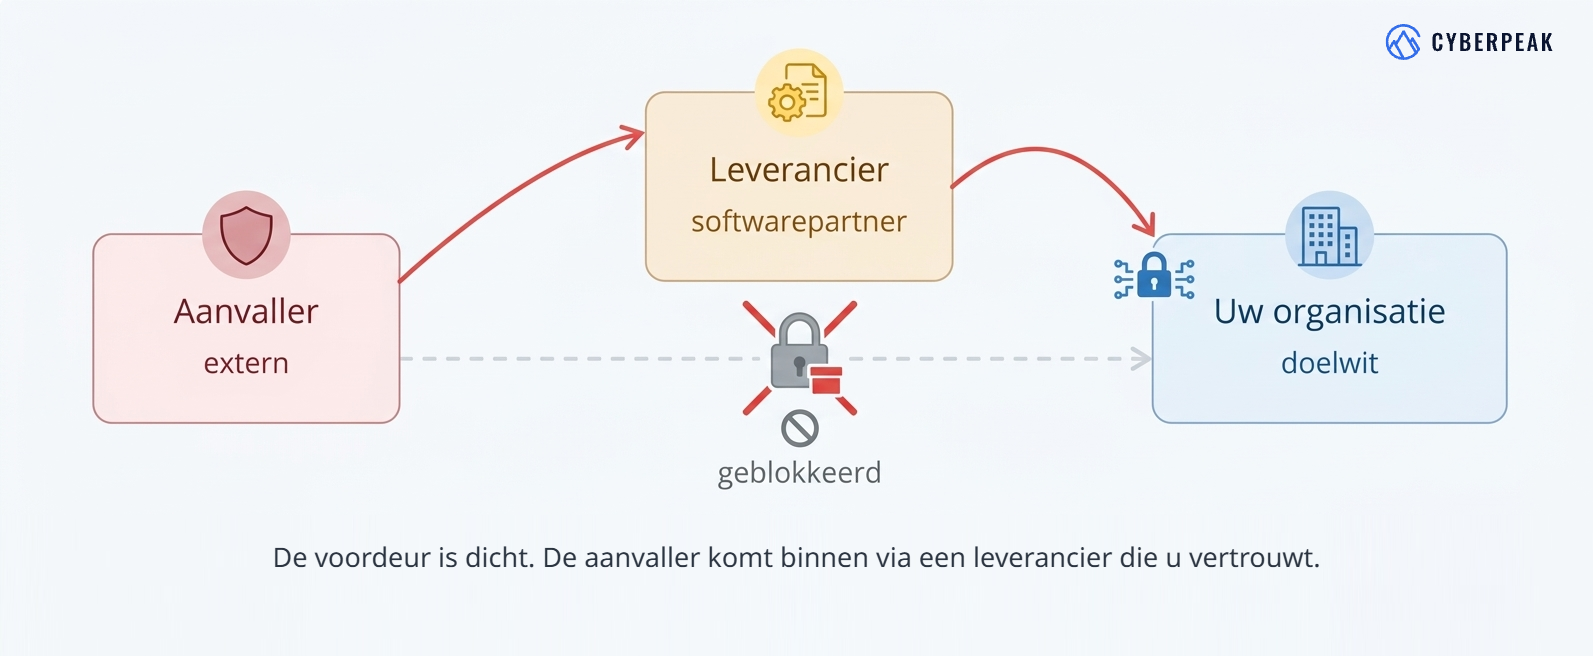
In de nacht van 11 op 12 oktober 2026 sprongen in honderden Franse supermarkten de koelingen op 50 graden. De oorzaak lag buiten de winkel. Aanvallers kwamen binnen via de software waarmee de koelinstallaties op afstand worden beheerd.
Bij Intermarché stonden de vitrines zes uur lang op 50 graden. Alle verse en diepvriesproducten moesten weg. Twee supermarkten in de Elzas schatten hun schade samen op 270.000 euro. In totaal gaat het om zo'n 400 winkels.
Volgens de fabrikant draaiden de getroffen installaties op verouderde firmware. Een beveiligingsonderzoeker telde ruim 4.500 van deze systemen die direct vanaf internet bereikbaar zijn. Het Franse cyberagentschap ANSSI onderzoekt de aanval. Wie erachter zit, is nog niet bekend.
Uw koeling is ook een computer
Voor een levensmiddelenbedrijf is dit geen supermarktverhaal. Koelcellen, vriestunnels en de klimaatregeling in de opslag hangen net zo goed aan een netwerk, en vaak kijkt de installateur of de fabrikant op afstand mee. Dat is handig bij een storing. Het betekent ook dat iemand van buiten aan de knoppen kan zitten.
Hetzelfde geldt voor de machinebouwer die inlogt op de besturing van een lijn. Wordt zo'n toegang misbruikt, dan merkt u dat vaak pas als de producten al weg moeten.
In april zagen we hetzelfde patroon bij ChipSoft. Een aanval op één softwareleverancier legde de patiëntenportalen van tientallen zorginstellingen plat. Lees het bericht op Techzine.nl
Waar het in de praktijk misgaat
In OT-omgevingen zien wij vaak verbindingen die ooit zijn opengezet om op afstand mee te kijken en daarna zijn blijven staan. Het wachtwoord is nooit veranderd en de firmware is al jaren niet bijgewerkt.
Dat is niemands schuld in het bijzonder. Een installatie die werkt, laat niemand graag los, zeker als de lijn draait. Juist daarom groeit het risico ongemerkt.
Wat wij doen
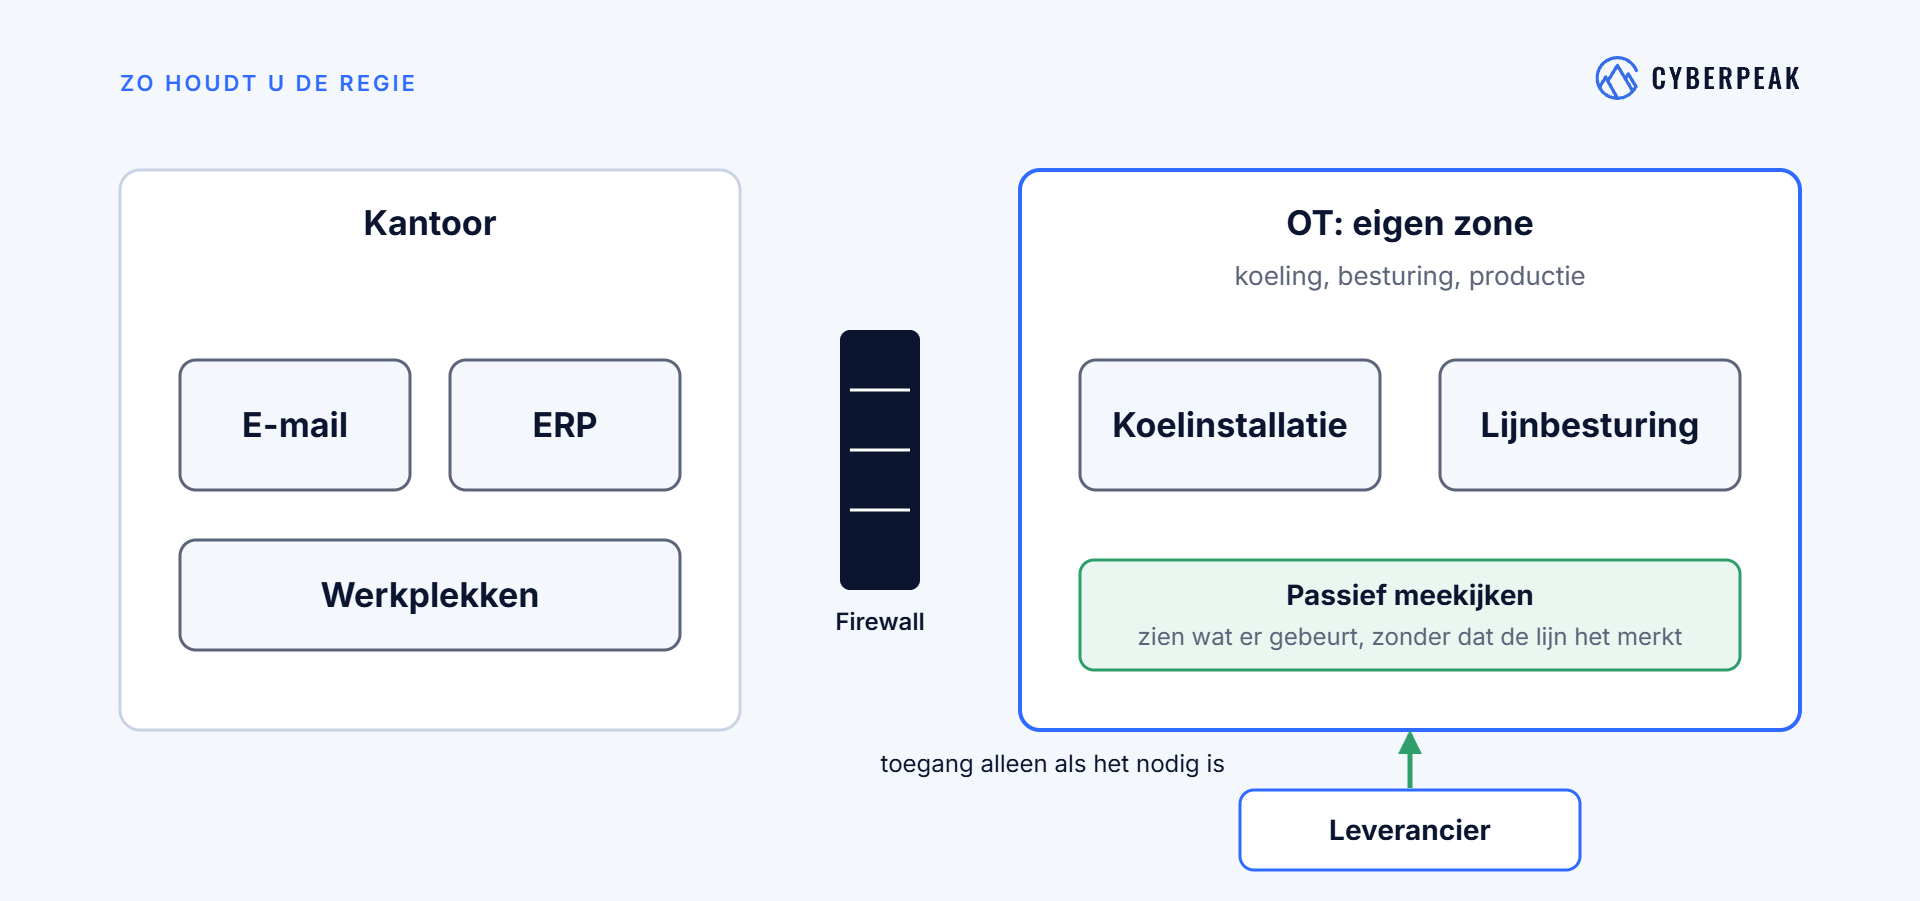
Bij een nieuwe klant brengen wij eerst in kaart welke apparatuur er hangt en wie er van buitenaf bij kan. Daarna krijgt de OT een eigen zone, gescheiden van kantoor en internet, en krijgen leveranciers gecontroleerde toegang. Op het productienetwerk kijken wij passief mee, zodat wij zien wat er gebeurt zonder dat de lijn er iets van merkt.
Wat de wet vraagt
Sinds 15 augustus 2026 geldt de Cyberbeveiligingswet. Productie en verwerking van levensmiddelen vallen eronder, en de beveiliging van de toeleveringsketen hoort uitdrukkelijk bij de zorgplicht. U beoordeelt de risico's van leveranciers die bij uw systemen kunnen en maakt afspraken over beveiliging en het melden van incidenten. Het bestuur keurt die maatregelen goed.
Vier vragen voor maandagochtend
- Welke installaties in uw bedrijf zijn op afstand te bedienen, en door wie?
- Staat die toegang altijd open, of alleen als het nodig is?
- Wanneer is de firmware van uw koeling en besturing voor het laatst bijgewerkt?
- Merkt u het als iemand van buiten een instelling verandert?
Weet u het antwoord op een van deze vragen niet zeker, dan is dat een goed begin. Hoe u leveranciersrisico verder aanpakt, leest u in ons artikel over ketenrisico.
Wilt u weten wat dit voor uw organisatie betekent? Plan een kennismaking van een half uur.