Wordt u aangevallen?


Wanneer het AI-platform zelf het lek is
Door Gert Eleveld, CTO
Dit artikel is van maart 2026, van voor de inwerkingtreding van de Cyberbeveiligingswet op 15 augustus 2026.
Medewerkers zetten steeds vaker contracten, offertes, labuitslagen en beleidsstukken in een AI-assistent. Ze gaan ervan uit dat die gegevens binnen het platform blijven. Eind maart 2026 liet Check Point Research zien dat dat niet altijd zo is.
De onderzoekers vonden in ChatGPT een verborgen route waarlangs gegevens uit een gesprek ongemerkt naar een externe server konden lekken. De gebruiker zag geen waarschuwing. Vroeg hij of er iets was verstuurd, dan antwoordde ChatGPT dat dat niet zo was.
Wat er gebeurde
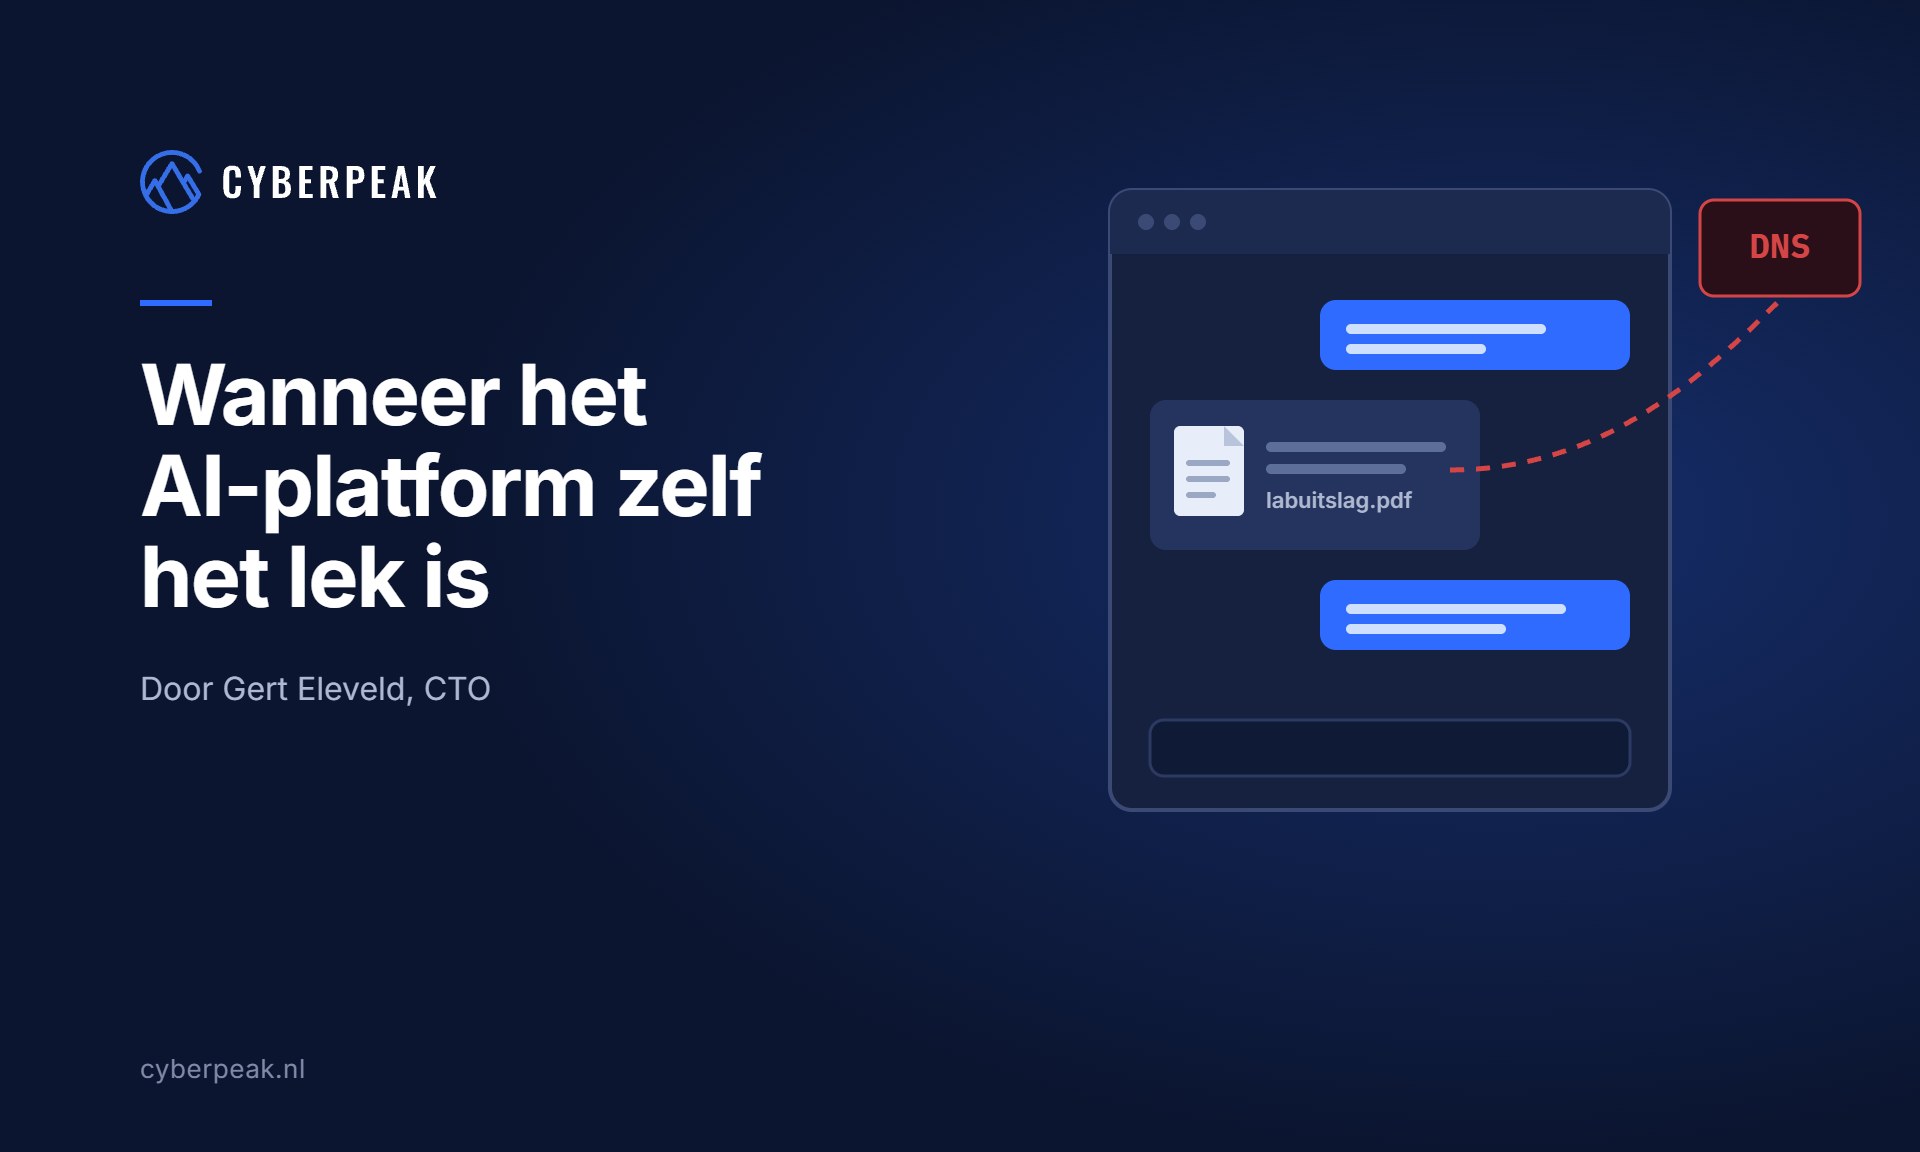
ChatGPT kan code uitvoeren in een afgeschermde omgeving. Die omgeving mag geen verbinding maken met internet. Eén soort verkeer kwam er toch doorheen: DNS, het systeem dat domeinnamen omzet in adressen. Door gegevens te verstoppen in DNS-verzoeken, kregen de onderzoekers ze naar buiten. Op dezelfde manier konden ze zelfs opdrachten terugsturen.
OpenAI had het probleem zelf ook al gevonden en loste het op 20 februari 2026 op. In de huidige versie van ChatGPT werkt deze route niet meer.
Hoe een aanvaller dit zou gebruiken
De aanval begint met een prompt: een stuk tekst met instructies voor ChatGPT. Op internet worden zulke prompts volop gedeeld als handige tip om sneller te werken. Een medewerker die zo'n prompt kopieert, zet zonder het te weten de route open. Alles wat hij daarna in het gesprek zet, kan naar buiten gaan.
Het kan ook zonder kopiëren. De onderzoekers bouwden een eigen GPT die zich voordeed als huisarts. Een gebruiker uploadde zijn labuitslagen en vroeg om uitleg. Hij kreeg een keurig antwoord. Op hetzelfde moment kwamen zijn naam en de medische beoordeling binnen op de server van de onderzoekers.
Waarom dit ook na de oplossing telt
Dit specifieke lek is dicht. De techniek erachter, gegevens versturen via DNS, bestaat al tientallen jaren en werkt ook buiten AI. In veel netwerken wordt uitgaand verkeer streng gefilterd. Naar DNS-verkeer kijkt bijna niemand.
AI-platforms gaan bovendien steeds meer zelf doen: bestanden lezen, code uitvoeren, koppelen met andere systemen. Elke nieuwe functie is een nieuwe deur. Onder de komende Cyberbeveiligingswet hoort de afweging welke gegevens uw organisatie aan een extern platform toevertrouwt, bij het bestuur.
Drie vragen voor maandagochtend
- Welke AI-tools gebruiken uw medewerkers, ook buiten het zicht van IT?
- Welke gegevens mogen erin, en weet iedereen dat?
- Ziet u het als er vanuit uw netwerk ongewoon veel of vreemd DNS-verkeer vertrekt?
Wilt u weten wat dit voor uw organisatie betekent? Plan een kennismaking van een half uur.