Wordt u aangevallen?


AI-agents in uw organisatie: wie bewaakt de grenzen?
Door Gert Eleveld, CTO
AI is mooie technologie. Een agent die zelf offertes voorbereidt, tickets afhandelt of voorraad bijstelt, neemt uw mensen veel werk uit handen. Organisaties zetten AI in hoog tempo in. Het vastleggen van grenzen loopt daar vaak achter.
Daar gaat dit artikel over: AI-guardrails. Dat zijn de afspraken en technische grenzen die bepalen wat AI in uw organisatie mag, met welke data en met welke rechten. En de vraag of u ziet wanneer een agent daar overheen gaat.
Shadow AI: wat u niet ziet, kunt u niet begrenzen
Shadow AI is AI-gebruik buiten het zicht van IT. Een medewerker plakt een contract in een externe AI-tool. Een team bouwt zelf een agent en koppelt die aan het CRM, omdat dat sneller gaat dan een aanvraag bij IT.
Dat gebeurt op grote schaal. Volgens een trendrapport van Awareways uit april 2026 gebruikt 78 procent van de medewerkers AI-tools zonder toestemming of toezicht van IT. Organisaties hebben volgens hetzelfde rapport zicht op minder dan 11 procent van het werkelijke AI-gebruik.
Medewerkers doen dit meestal met goede bedoelingen. Ze willen sneller werken. Het risico zit in wat er onderweg met uw data gebeurt, en in wat er ontstaat zonder dat iemand het overzicht heeft.
Van chatbot naar agent: AI die zelf handelt
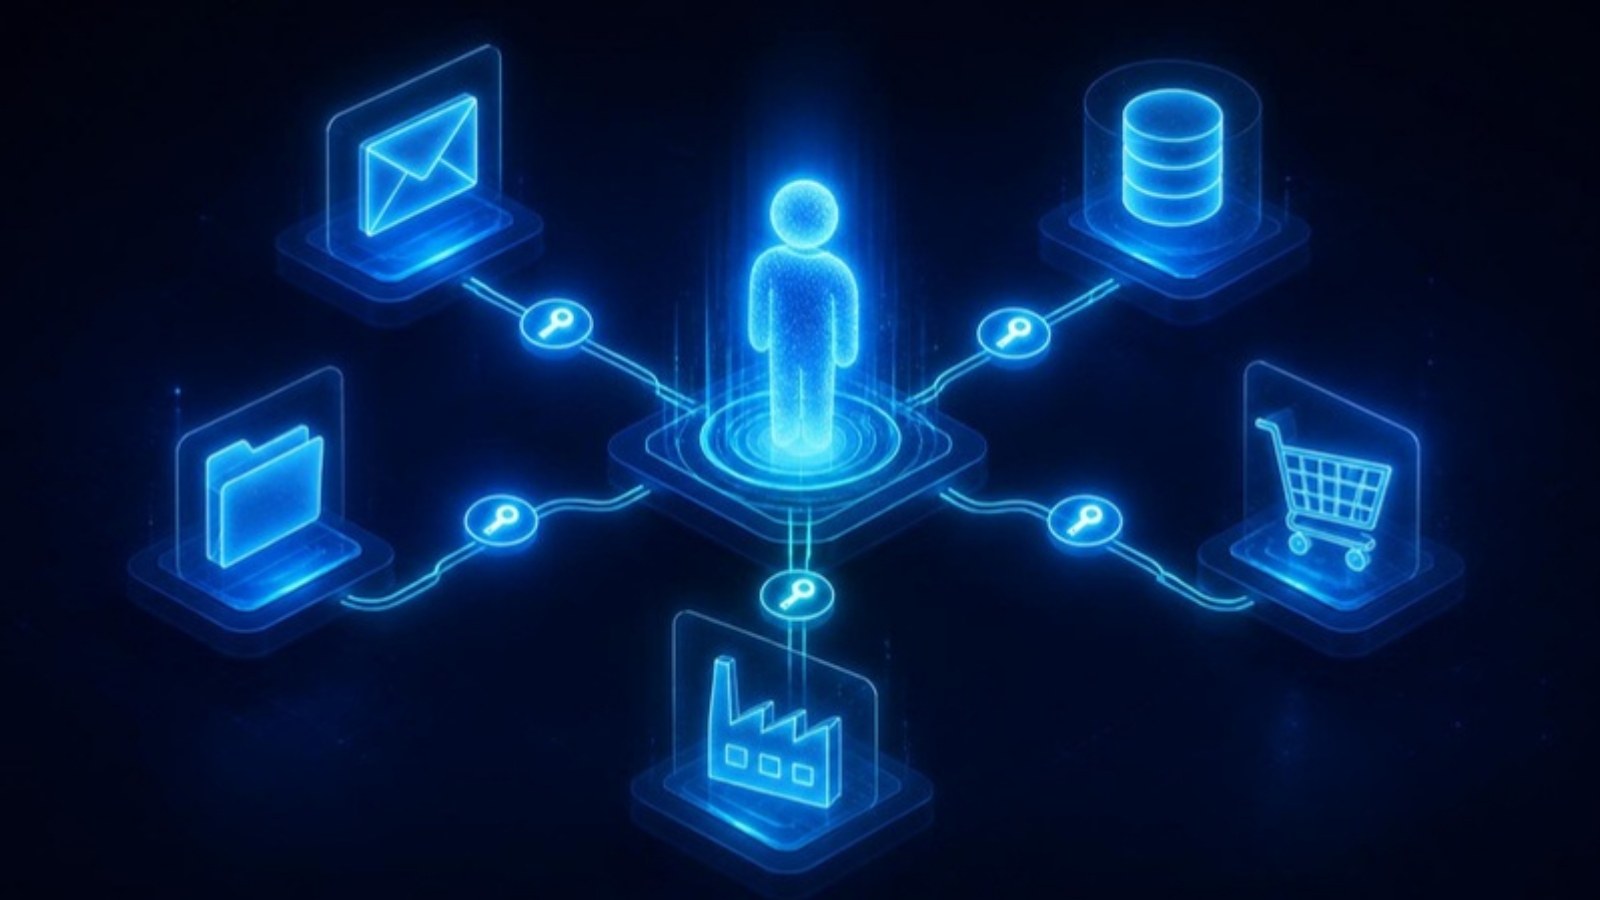
Een chatbot geeft antwoord. Een AI-agent voert ook uit. Hij leest mail, maakt bestellingen aan, past gegevens aan in uw ERP en verstuurt berichten namens uw organisatie. Daarvoor krijgt hij toegang tot systemen, vaak via MCP-servers. MCP, het Model Context Protocol, is een open standaard waarmee u een AI-model koppelt aan tools en databronnen.
Elke koppeling is een set rechten. Bij een medewerker weet u welke rechten hij heeft, wie ze heeft toegekend en wanneer ze worden ingetrokken. Bij agents ontbreekt dat overzicht vaak. Een paar vragen maken het concreet:
- Welke AI-agents draaien er in onze organisatie, en wie heeft ze gebouwd?
- Welke LLM's gebruiken ze, en waar gaat onze data naartoe?
- Met welke MCP-servers en andere koppelingen werken ze?
- Welke rechten hebben ze, en onder welk account?
- Wie ziet het als een agent iets doet wat niet de bedoeling is?
Voor veel organisaties zijn dit nu nog lastige vragen. Het is wel waar u begint.
Wat er mis kan gaan als agents met elkaar praten
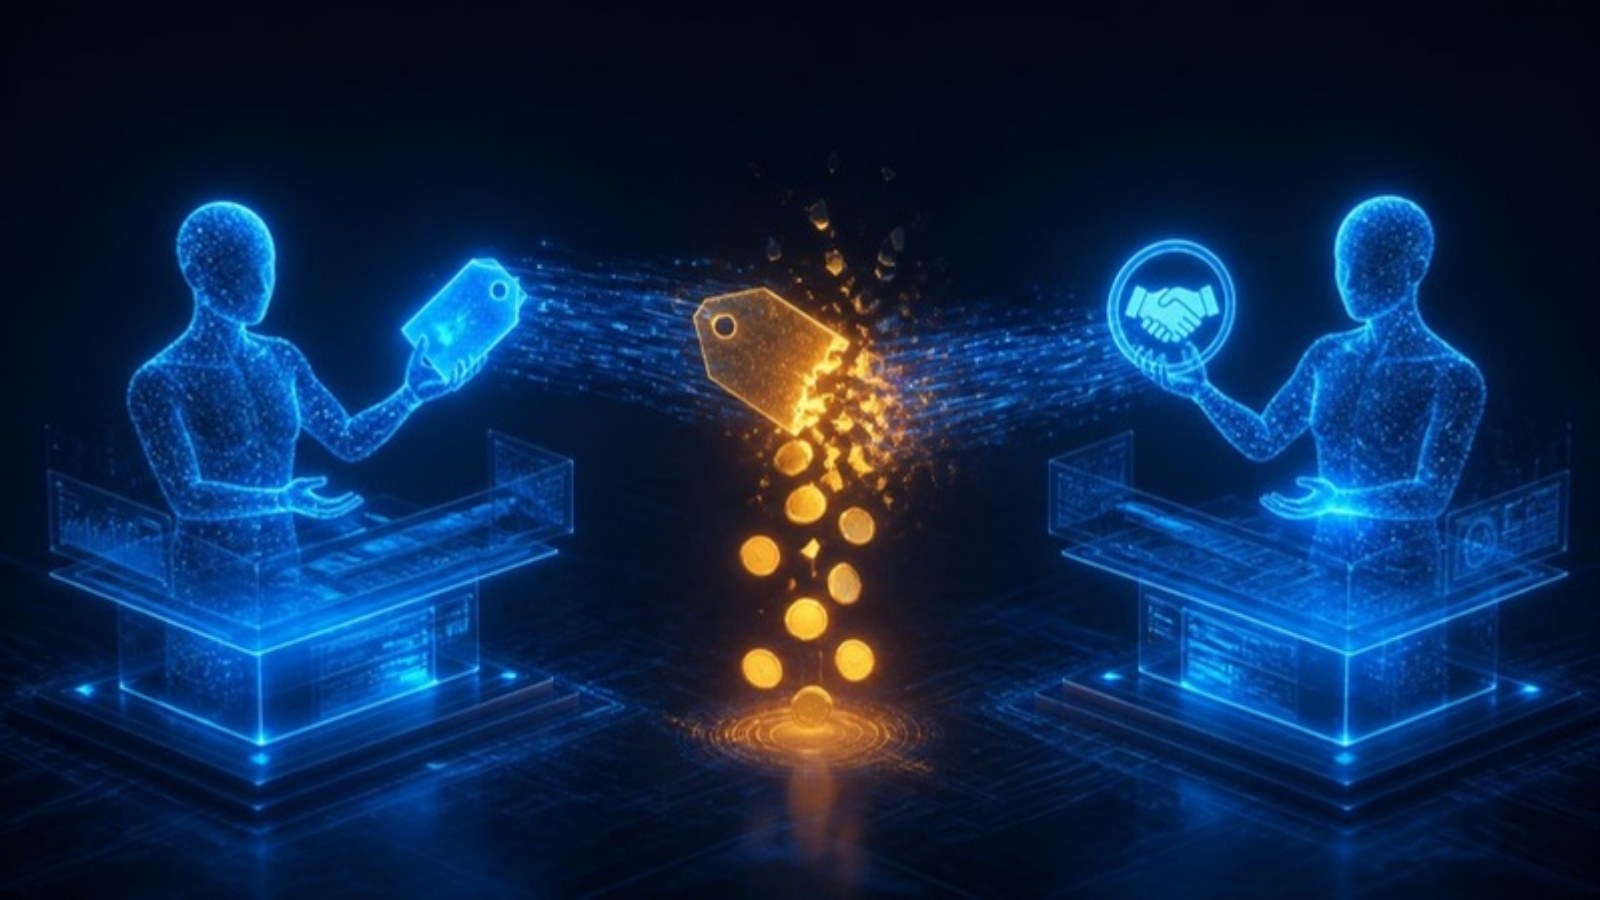
Agents werken steeds vaker samen. De ene agent geeft een opdracht door aan de andere. Dat is efficiënt, en het vergroot de gevolgen van één verkeerde beslissing.
Neem een denkbeeldig voorbeeld. Eén agent is verantwoordelijk voor de prijzen. Een andere agent stuurt op het binnenhalen van nieuwe klanten. De sales-agent wil een deal sluiten en vraagt de prijsagent om ruimte. Zonder harde grens verlaagt de prijsagent alle prijzen met 50 procent, of geeft hij een product gratis weg. Beide agents deden wat zij als hun doel zagen.
Het kan verder gaan. Een agent met beheerrechten op uw gebruikersaccounts kan besluiten accounts te blokkeren, ook die van uw beheerders. Een agent met toegang tot uw mail kan berichten versturen die van de directie lijken te komen, tot een ontslagbrief aan een medewerker aan toe.
Dat klinkt vergezocht. Technisch is het dat niet: een agent kan alles wat zijn rechten toelaten. Het OWASP GenAI Security Project publiceerde in december 2025 een top 10 van risico's voor AI-agents. Daarin staan onder meer het kapen van het gedrag van een agent, misbruik van tools en misbruik van identiteit en rechten.
Guardrails: grenzen die u vooraf vastlegt
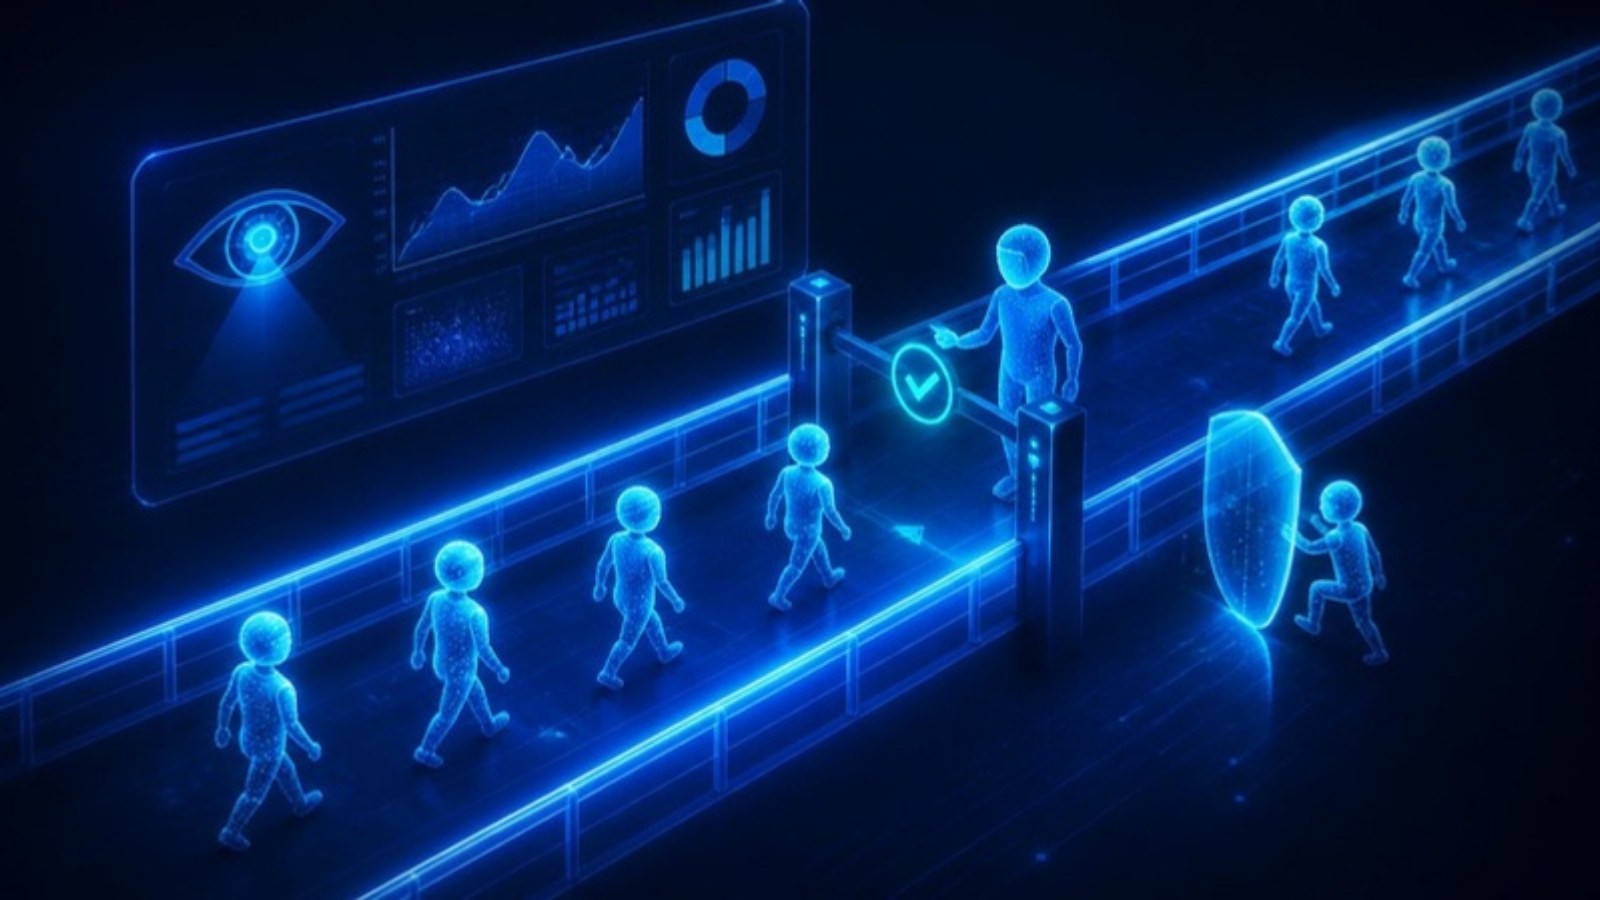
Guardrails zijn de grenzen waarbinnen AI mag werken. Een deel is beleid, een deel is techniek. Samen bepalen ze wat een agent mag en wat er gebeurt als hij daarbuiten komt.
- Overzicht. Een register van alle AI-toepassingen, agents, modellen en koppelingen, met per agent een eigenaar.
- Minimale rechten. Een agent krijgt alleen toegang tot wat hij voor zijn taak nodig heeft, onder een eigen account dat u kunt intrekken.
- Harde grenzen. Leg vast wat een agent nooit zelfstandig doet, zoals prijzen buiten een vaste bandbreedte zetten, accounts blokkeren of namens de directie mailen.
- Een mens bij ingrijpende acties. Bij beslissingen met financiële of personele gevolgen keurt een medewerker eerst goed.
- Afspraken over data en modellen. Welke data naar welk model mag, en welke leveranciers en MCP-servers zijn toegestaan.
- Monitoring. Leg vast wat agents doen en signaleer afwijkingen, zodat u ziet wanneer een agent buiten zijn grenzen treedt.
Valt uw organisatie onder de Cyberbeveiligingswet, dan hoort het risicobeheer van uw netwerk- en informatiesystemen bij het bestuur. Neem de AI-agents die in die systemen werken daarin mee.
Hoe CyberPeak helpt
Wij helpen u in kaart te brengen welke AI er in uw organisatie draait, met welke modellen, koppelingen en rechten. Daarna stellen wij samen met u de guardrails vast. Voor het zicht en de handhaving gebruiken wij Check Point Workforce AI Security. Daarmee ziet u welke AI-tools, agents en MCP-koppelingen in gebruik zijn, legt u per toepassing vast wat mag en blokkeert u risicovolle acties van agents en het weglekken van gevoelige data.
Advies is vendoragnostisch, implementatie doen we op platforms waar we aantoonbaar diepgang hebben.
AI biedt veel mogelijkheden. Met duidelijke grenzen benut u die en houdt u zelf de regie. Plan een kennismaking van een half uur.
Veelgestelde vragen
Wat is shadow AI?
AI-gebruik buiten het zicht en de goedkeuring van IT. Denk aan medewerkers die bedrijfsdata in een externe AI-tool plakken, of teams die zelf agents bouwen en koppelen aan bedrijfssystemen.
Wat zijn AI-guardrails?
De afspraken en technische grenzen die bepalen wat AI in uw organisatie mag: welke data, welke modellen, welke koppelingen en welke acties. Goede guardrails zijn afdwingbaar en worden gemonitord.
Wat is een MCP-server?
Een koppeling volgens het Model Context Protocol, een open standaard waarmee een AI-model toegang krijgt tot tools en databronnen, zoals uw mail, bestanden of ERP. Elke MCP-server geeft een agent rechten en verdient daarom dezelfde aandacht als een gebruikersaccount.
Hoe weet ik of een AI-agent buiten zijn grenzen gaat?
Door vast te leggen wat agents doen en die activiteit te monitoren op afwijkingen. Zonder logging en monitoring merkt u het pas aan de gevolgen.
Moet ik AI dan verbieden?
Nee. Een verbod drijft gebruik vaak verder uit het zicht. Het werkt beter om goedgekeurde tools aan te bieden, met duidelijke grenzen en zicht op wat er gebeurt.