Wordt u aangevallen?


Bestuursaansprakelijkheid onder NIS2 en de Cyberbeveiligingswet: wat uw bestuur moet doen
Door Richard Zwiers, CEO en oprichter
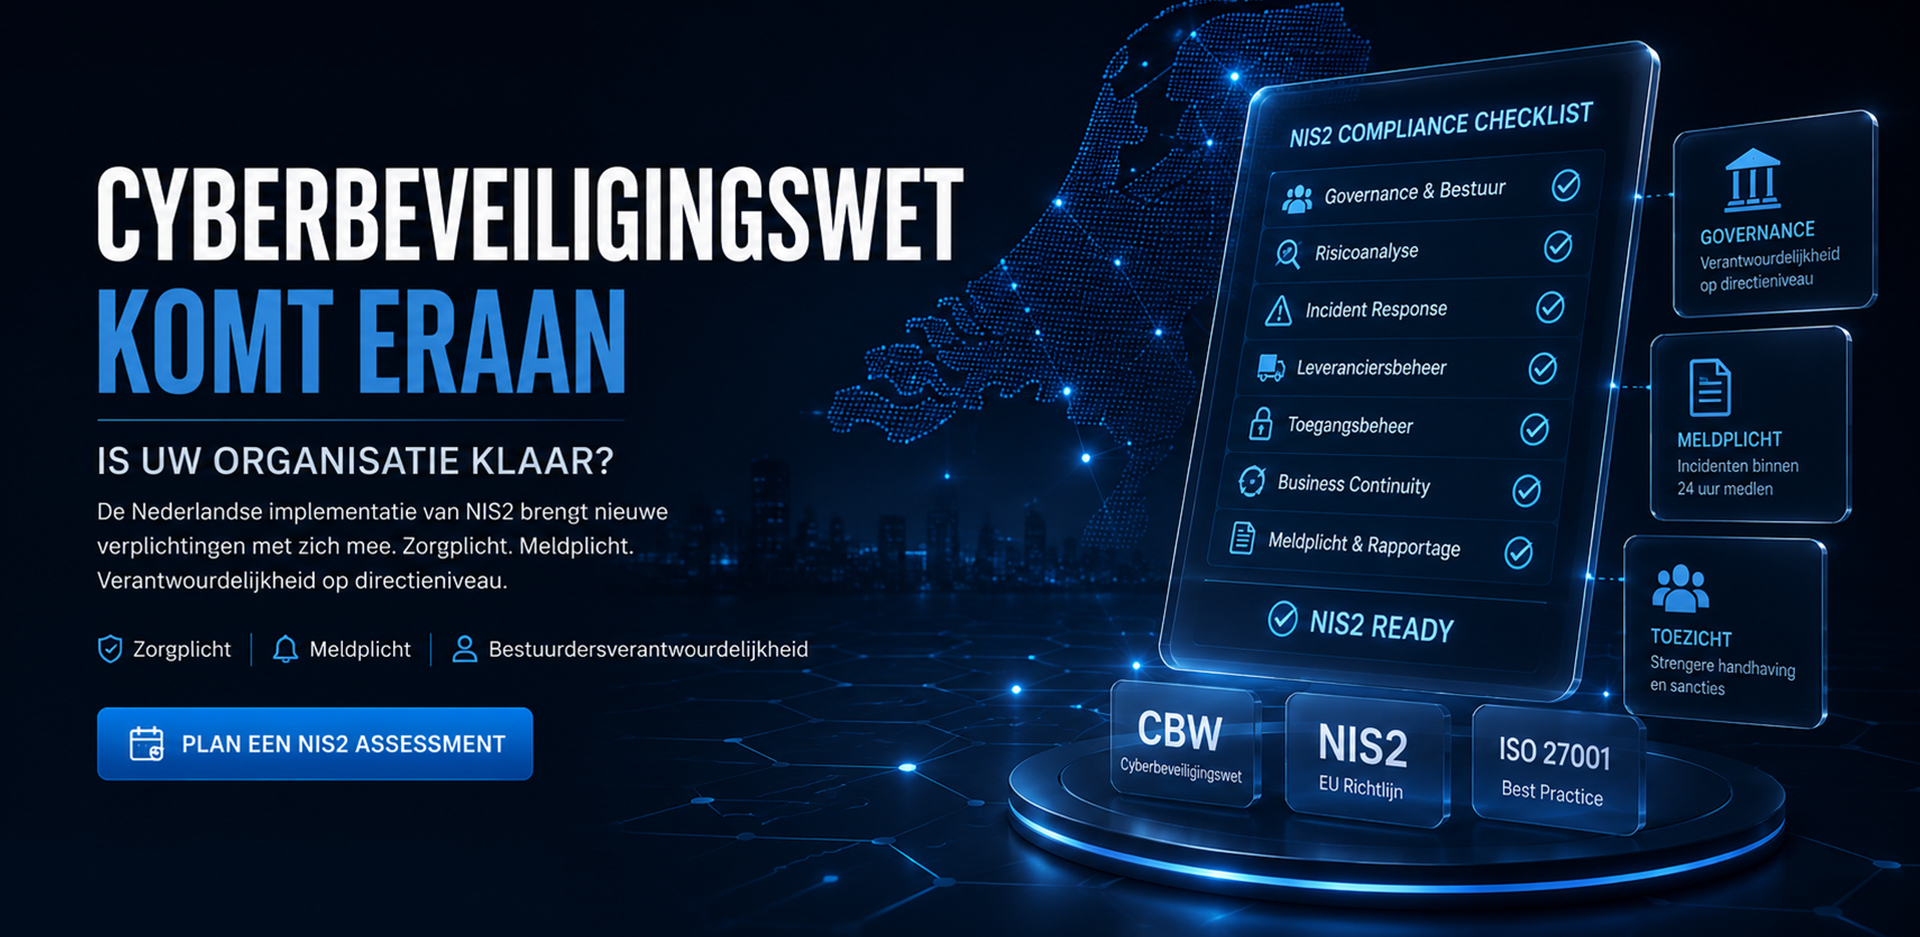
Onder de Cyberbeveiligingswet, de Nederlandse uitwerking van de NIS2-richtlijn, is het bestuur zelf verantwoordelijk voor cyberbeveiliging. Het bestuur keurt de maatregelen goed, ziet toe op de uitvoering en volgt een verplichte training. Schiet het bestuur daarin tekort, dan kan de toezichthouder de organisatie beboeten en kunnen bestuurders persoonlijk worden aangesproken. De wet is inmiddels van kracht.
CyberPeak is een Nederlandse cybersecuritypartner uit Arnhem voor bedrijven in food, agri, manufacturing en life sciences. Wij helpen directies om cyberrisico's te vertalen naar besluiten die zij kunnen verantwoorden, en naar een productieomgeving die beschermd blijft draaien.
Bent u DGA, CFO of lid van de directie, dan hoeft u geen securityspecialist te worden. U moet wel kunnen laten zien dat u weet welke risico's uw bedrijf loopt, welke keuzes u daarin maakt en dat die keuzes worden uitgevoerd.
Wat de Cyberbeveiligingswet van het bestuur vraagt
De wet legt drie taken bij het bestuur van essentiële en belangrijke entiteiten. Ze komen voort uit artikel 20 van de NIS2-richtlijn en gelden voor beide categorieën gelijk.
De maatregelen goedkeuren
Het bestuur stelt de maatregelen vast waarmee de organisatie haar cyberrisico's beheerst. Die maatregelen volgen uit de zorgplicht en gaan onder meer over risicoanalyse en beleid, incidentbehandeling, continuïteit en herstel, de beveiliging van de leveranciersketen, toegangsbeheer en meervoudige authenticatie. Een handtekening onder een beleidsstuk dat niemand heeft besproken, volstaat niet. De toezichthouder kijkt of het bestuur de keuzes heeft begrepen en bewust heeft gemaakt, inclusief het risico dat u accepteert.
Toezien op de uitvoering
Na de goedkeuring volgt het bestuur of de maatregelen daadwerkelijk worden ingevoerd en werken. In de praktijk vraagt dat om een vast agendapunt, rapportages die een bestuurder kan lezen en een moment waarop het bestuur bijstuurt als de uitvoering achterblijft.
Kennis en training van bestuurders
Bestuurders moeten genoeg kennis hebben om cyberrisico's en de gevolgen daarvan te herkennen en te beoordelen. De wet verplicht de leden van het bestuur daarom tot een training, waarvan de inhoud is uitgewerkt in het Cyberbeveiligingsbesluit. Voor die training geldt een termijn van twee jaar na de inwerkingtreding. De goedkeurings- en toezichtplicht gelden al vanaf de inwerkingtreding zelf.

Verantwoordelijk of aansprakelijk: wat is het verschil?
Verantwoordelijk zijn betekent dat u rekenschap aflegt over een taak; aansprakelijk zijn betekent dat u de gevolgen draagt als u die taak verwijtbaar laat liggen. De Cyberbeveiligingswet maakt het bestuur verantwoordelijk voor cyberbeveiliging. Aansprakelijkheid komt pas in beeld als het bestuur die verantwoordelijkheid aantoonbaar verwaarloost. Een incident alleen maakt u dus niet aansprakelijk. Wie kan laten zien dat er op basis van een risicoanalyse is besloten, gefinancierd en bijgestuurd, staat sterk, ook als het toch misgaat.
Waarop kunt u als bestuurder worden aangesproken?
Er lopen twee sporen naast elkaar: handhaving door de toezichthouder en civiele aansprakelijkheid volgens het Burgerlijk Wetboek. Het ene spoor sluit het andere niet uit.
Handhaving door de toezichthouder
Bij overtreding van de zorgplicht, meldplicht of registratieplicht kan de toezichthouder een bindende aanwijzing geven of een last onder dwangsom of bestuurlijke boete opleggen. De maximale boetes voor de organisatie zijn:
• Essentiële entiteiten: tot 10 miljoen euro of 2 procent van de wereldwijde jaaromzet, als dat hoger is.
• Belangrijke entiteiten: tot 7 miljoen euro of 1,4 procent van de wereldwijde jaaromzet, als dat hoger is.
Bestuurders kunnen daarnaast worden aangesproken op hun eigen plichten, zoals de kennis- en trainingsverplichting. Bij essentiële entiteiten kan een bestuurder in het uiterste geval tijdelijk worden verboden een leidinggevende functie uit te oefenen.
Civiele aansprakelijkheid: het ernstig verwijt
Los van de toezichthouder kan de onderneming een bestuurder aansprakelijk stellen voor schade door onbehoorlijke taakvervulling. De rechter toetst dan of de bestuurder een ernstig verwijt treft (artikel 2:9 BW), en in een faillissement kan de curator een vergelijkbare vordering instellen. Bij die toets telt wat van een redelijk handelend bestuurder mag worden verwacht. Nu de Cyberbeveiligingswet vastlegt wat het bestuur moet doen, wordt het moeilijker om na een ernstig incident te verdedigen dat cyberrisico's buiten beeld bleven. Ook derden die door uw uitval schade lijden, zoals afnemers, kunnen onder omstandigheden een bestuurder persoonlijk aanspreken.
Essentieel of belangrijk: wat het verschil voor u betekent
De bestuursplichten zijn voor beide categorieën gelijk; het verschil zit in het toezicht. Bij een essentiële entiteit mag de toezichthouder uit eigen beweging controleren, ook zonder incident. Bij een belangrijke entiteit gebeurt dat in de regel achteraf, na een incident of een signaal van niet-naleving. De levensmiddelensector en manufacturing staan in bijlage II van de NIS2-richtlijn, waardoor bedrijven daarin doorgaans belangrijke entiteit zijn. Uw eerste contact met de toezichthouder valt dan vaak samen met uw zwaarste week, en juist dan moet uw dossier op orde zijn.
Wie houdt toezicht in uw sector?
Het toezicht is per sector belegd. Voor bedrijven die levensmiddelen produceren, verwerken of distribueren, is de NVWA de toezichthouder. Voor manufacturing is dat de Rijksinspectie Digitale Infrastructuur (RDI). Voor onderzoeksorganisaties hangt het af van het vakgebied. Significante incidenten meldt u via het portaal van het NCSC, met een eerste melding binnen 24 uur.
Waarom dit in productiebedrijven zwaarder weegt
In een productiebedrijf gaat cyberbeveiliging over de vraag of de fabriek blijft draaien. Dat maakt de bestuursplicht concreter dan in een kantooromgeving.
• Stilstand kost direct geld. Ransomware die de lijn stillegt, betekent gemiste leveringen, bederf en contractboetes. Dat risico hoort op de bestuurstafel, naast de andere continuïteitsrisico's.
• IT en OT zijn verbonden. Machines en besturingssystemen die ooit los stonden, hangen nu vaak aan hetzelfde netwerk als ERP en e-mail. Wie over risico's besluit, moet weten of dat bij u zo is.
• Uw keten valt onder de zorgplicht. Het bestuur weegt ook de risico's van leveranciers en hun koppelingen op uw systemen mee. Uw eigen afnemers stellen die eisen op hun beurt aan u.
• Uw intellectueel eigendom staat op het spel. Receptuur, procesparameters en genetische data en productdata zijn het fundament onder uw marge. Een lek raakt uw concurrentiepositie, los van een eventuele boete.
Delegeren mag; de verantwoordelijkheid blijft bij het bestuur
U mag de uitvoering van cyberbeveiliging beleggen bij uw IT-manager, een securityofficer of een externe partner. De verantwoordelijkheid voor de keuzes blijft bij het bestuur. Dat geldt ook als u het beheer volledig uitbesteedt: een managed security service provider neemt het werk over; het bestuur blijft degene die goedkeurt en toeziet. Leg daarom vast wat de partner doet, hoe u daarover rapportages ontvangt en wie welke beslissing neemt.
Zo toont u aan dat uw bestuur in control is
Aantoonbaarheid bepaalt uw positie tegenover de toezichthouder en tegenover de rechter. Deze stukken horen in uw bestuursdossier:
• Een actuele risicoanalyse, met de risico's die u bewust accepteert en de reden daarvoor.
• Het cybersecuritybeleid, met de datum waarop het bestuur het heeft vastgesteld.
• Notulen waaruit blijkt dat het bestuur cyberrisico's periodiek bespreekt en besluiten neemt.
• Besluiten over budget en prioriteiten, herleidbaar naar de risicoanalyse.
• Periodieke rapportages over de voortgang van maatregelen en over incidenten.
• Een geoefend incidentresponsplan, waarin vastligt wie binnen 24 uur meldt.
• Afspraken met leveranciers en externe partners, en hun rapportages.
• Bewijs dat de bestuurders de verplichte training hebben gevolgd.
Vijf vragen die u deze maand aan uw IT-manager stelt
1. Welke cyberrisico's kunnen onze productie het langst stilleggen, en wat doen we eraan?
2. Is ons productienetwerk gescheiden van het kantoornetwerk?
3. Hoe snel zijn we weer operationeel na een ransomwareaanval, en wanneer hebben we dat voor het laatst getest?
4. Wie meldt een significant incident binnen 24 uur, en weet die persoon dat?
5. Welke leveranciers hebben toegang tot onze systemen, en hoe controleren we die toegang?
Blijft een van deze antwoorden vaag, dan weet u waar de eerste stap ligt.
Dekt een bestuurdersaansprakelijkheidsverzekering dit?
Een bestuurdersaansprakelijkheidsverzekering (D&O) dekt doorgaans de kosten van verweer en schadeclaims tegen bestuurders. Bestuurlijke boetes zijn meestal uitgesloten, net als schade door opzet of bewuste roekeloosheid. Een cyberverzekering dekt vooral de schade van de onderneming zelf, zoals herstelkosten en bedrijfsschade, en stelt steeds vaker eisen aan uw beveiliging vooraf. Laat beide polissen naast de Cyberbeveiligingswet leggen. Een verzekering vangt financiële gevolgen op; de plichten van het bestuur blijven bestaan.
Hoe CyberPeak uw bestuur ondersteunt
U begint bij het risico en eindigt met een omgeving die aantoonbaar op orde is en beheerd blijft. Daartussen liggen vaste stappen.
Eerst brengen wij in kaart waar u staat ten opzichte van de zorgplicht. U ontvangt een rapport met bevindingen, een inschatting van de impact en een concrete actielijst, geschreven zodat uw bestuur erop kan besluiten.
Vervolgens voeren onze engineers de maatregelen uit, van segmentatie tussen kantoor en productie tot firewalling en monitoring. Zij zijn gecertificeerd op onder meer Check Point, Fortinet en Extreme Networks. Uw medewerkers trainen wij met KnowBe4 in het herkennen van phishing die op uw sector is afgestemd.
Wilt u het beheer daarna uitbesteden, dan kiest u tussen PeakProtection, waarbij wij het beheer volledig dragen, en PeakCollaboration, waarbij uw eigen team de regie houdt. In het PeakPerformance dashboard ziet u doorlopend meldingen, doorlooptijden tegen de afspraken die wij met u maakten en de beschikbaarheid van de beheerde componenten. Daarnaast voert u met ons strategische reviews over een meerjarige roadmap met prioriteiten, budgetten en meetpunten. Zo kan uw bestuur de uitvoering volgen zonder zelf in de techniek te duiken.
CyberPeak is zelf ISO 27001:2022 gecertificeerd en werkt vanuit Arnhem, binnen de Nederlandse wet- en regelgeving. Wij werken dagelijks voor organisaties in food, agri, manufacturing en life sciences waar een storing direct gevolgen heeft voor productie en leverbetrouwbaarheid.
Weten waar uw bestuur staat?
Wij helpen u in kaart te brengen wat de Cyberbeveiligingswet voor uw organisatie betekent. Plan een kennismaking van een half uur.
Deze pagina geeft algemene informatie en is geen juridisch advies. Leg uw specifieke situatie voor aan een juridisch adviseur.
FAQ
Zijn bestuurders persoonlijk aansprakelijk onder NIS2?
Ja, bestuurders kunnen persoonlijk worden aangesproken als zij hun taken onder de Cyberbeveiligingswet verwijtbaar laten liggen. De wet maakt het bestuur verantwoordelijk voor het goedkeuren van en toezien op de cybermaatregelen. Aansprakelijkheid volgt niet automatisch uit een incident, wel uit aantoonbare nalatigheid.
Wat moet het bestuur doen onder de Cyberbeveiligingswet?
Het bestuur keurt de maatregelen voor het beheer van cyberrisico's goed, ziet toe op de uitvoering en volgt een verplichte training. Bestuurders moeten genoeg kennis hebben om cyberrisico's en de gevolgen daarvan zelf te kunnen beoordelen.
Hoe hoog zijn de boetes onder de Cyberbeveiligingswet?
Essentiële entiteiten kunnen een boete krijgen tot 10 miljoen euro of 2 procent van de wereldwijde jaaromzet, belangrijke entiteiten tot 7 miljoen euro of 1,4 procent; het hoogste bedrag geldt. Daarnaast kan de toezichthouder bindende aanwijzingen geven en een last onder dwangsom opleggen.
Kan een bestuurder worden geschorst onder NIS2?
Alleen bij essentiële entiteiten kan een bestuurder in het uiterste geval tijdelijk worden verboden een leidinggevende functie uit te oefenen. Voor belangrijke entiteiten, waartoe de meeste bedrijven in de foodsector en in manufacturing behoren, bestaat die maatregel niet.
Wanneer moeten bestuurders de verplichte training hebben gevolgd?
Bestuurders hebben na de inwerkingtreding van de Cyberbeveiligingswet twee jaar om de training te volgen. De organisatie mag de training inkopen of zelf verzorgen; het Cyberbeveiligingsbesluit bepaalt welke onderwerpen erin terugkomen.
Kan het bestuur de verantwoordelijkheid voor cyberbeveiliging uitbesteden?
Nee, het bestuur kan de uitvoering uitbesteden, maar blijft verantwoordelijk voor de keuzes en het toezicht. Een managed security service provider neemt het werk over; goedkeuren en toezien blijven taken van het bestuur.
Wie houdt toezicht op de Cyberbeveiligingswet in de foodsector en in manufacturing?
Voor levensmiddelenbedrijven is de NVWA de toezichthouder, voor manufacturing de Rijksinspectie Digitale Infrastructuur (RDI). Significante incidenten meldt u via het portaal van het NCSC, dat de melding doorstuurt naar de toezichthouder.
Dekt een D&O-verzekering bestuursaansprakelijkheid na een cyberincident?
Gedeeltelijk: een D&O-verzekering dekt doorgaans verweerkosten en schadeclaims tegen bestuurders, maar bestuurlijke boetes en schade door opzet zijn meestal uitgesloten. Laat uw polis toetsen aan de verplichtingen uit de Cyberbeveiligingswet.
Hoe toont een bestuur aan dat het aan de Cyberbeveiligingswet voldoet?
Met een dossier waaruit blijkt dat het bestuur op basis van een risicoanalyse heeft besloten, gefinancierd en bijgestuurd. Denk aan het vastgestelde beleid, bestuursnotulen, voortgangsrapportages, een geoefend incidentresponsplan en bewijs van de bestuurderstraining.
Geldt bestuursaansprakelijkheid ook als mijn bedrijf niet onder NIS2 valt?
De specifieke bestuursplichten uit de Cyberbeveiligingswet gelden alleen voor essentiële en belangrijke entiteiten. De algemene regels voor bestuurdersaansprakelijkheid blijven wel gelden, en afnemers die onder de wet vallen, leggen u vaak dezelfde beveiligingseisen contractueel op.