Cybersecuritybedrijven in Nederland: welke soorten er zijn en hoe u de juiste kiest

In Nederland zijn honderden cybersecuritybedrijven actief, van fabrikanten van securitytechnologie tot pentestbureaus, adviesbureaus en partijen die uw beveiliging volledig beheren.

banner image

Welke partij bij u past, hangt af van uw vraag: wilt u weten waar u staat, wilt u maatregelen laten inrichten of wilt u het beheer uitbesteden? Deze gids zet de soorten aanbieders op een rij en geeft u de vragen waarmee u ze beoordeelt.

Wij schrijven deze gids vanuit onze eigen plek in die markt. CyberPeak is een Nederlandse cybersecuritypartner uit Arnhem die middelgrote en grote bedrijven in food, agri, manufacturing en life sciences beveiligt. Past een ander type partij beter bij uw vraag, dan zeggen wij dat ook.

OT-security voor organisaties

Acht soorten cybersecuritybedrijven in Nederland

Aanbieders gebruiken vaak dezelfde woorden voor verschillende diensten. Met deze indeling bepaalt u welk type partij u zoekt.

Lokale expertise

Fabrikanten van securitytechnologie

Deze bedrijven ontwikkelen de firewalls, endpointbescherming, netwerkapparatuur en software waarop uw beveiliging draait. Voorbeelden zijn Check Point, Fortinet en Extreme Networks. U koopt hun technologie meestal via een integrator of een managed security service provider, die ook de inrichting en het beheer verzorgt.

Lees meer
Bescherming van recepten en productieformules

Integrators en managed security service providers

Een integrator ontwerpt en implementeert securityoplossingen; een managed security service provider neemt daarna ook het beheer over. Dat beheer kan volledig zijn (fully managed) of gedeeld met uw eigen IT-team (co-managed). Dit type partij past als u technologie wilt laten inrichten en wilt dat die bij wijzigingen, updates en incidenten beheerd blijft.

Lees meer
Uw leveranciersketen

Security Operations Centers voor detection and response

Een Security Operations Center bewaakt uw omgeving op verdachte activiteit. Bij managed detection and response grijpt de aanbieder ook in zodra er iets gebeurt. Dit type partij past als u dreigingen snel wilt zien en opvolgen, zonder een eigen team dat 24/7 paraat staat.

Lees meer
Uw leveranciersketen

Pentestbedrijven en ethical hackers

Deze partijen vallen uw systemen gecontroleerd aan om te laten zien hoe ver een aanvaller komt. U ontvangt een rapport met bevindingen en herstelvoorstellen. Kies hiervoor bij voorkeur een andere partij dan de beheerder van uw omgeving, zodat niemand zijn eigen werk test.

Lees meer
Lokale expertise

Adviesbureaus voor risico en compliance

Adviesbureaus vertalen wetgeving en normen, zoals de Cyberbeveiligingswet en ISO 27001, naar beleid, processen en bewijsvoering. Certificerende instellingen staan daar los van: zij toetsen of u aan een norm voldoet en adviseren u daarom niet over de invulling.

Lees meer
Bescherming van recepten en productieformules

Incident response en forensisch onderzoek

Na een aanval stellen deze specialisten vast wat er is gebeurd, halen zij de aanvaller uit uw omgeving en begeleiden zij het herstel. Veel organisaties maken vooraf afspraken, zodat zij bij een incident niet eerst een partij hoeven te zoeken.

Lees meer
Uw leveranciersketen

OT-securityspecialisten

Operationele techniek, zoals PLC's, SCADA en andere besturingssystemen op de productievloer, vraagt een andere aanpak dan kantoor-IT. Die systemen draaien vaak jaren zonder updates, en een scan of patch op het verkeerde moment kan de lijn stilleggen. OT-specialisten werken met normen als IEC 62443 en segmenteren zonder de productie te raken.

Lees meer
Uw leveranciersketen

IT-dienstverleners met een securityaanbod

Een algemene IT-dienstverlener beheert werkplekken, servers en netwerken en levert security vaak als onderdeel van dat pakket. Hebt u een productieomgeving, verplichtingen onder de Cyberbeveiligingswet of bedrijfskritische systemen, vraag dan welke specialistische securitykennis er in dat pakket zit.

Lees meer
Lokale expertise

Fabrikanten van securitytechnologie

Deze bedrijven ontwikkelen de firewalls, endpointbescherming, netwerkapparatuur en software waarop uw beveiliging draait. Voorbeelden zijn Check Point, Fortinet en Extreme Networks. U koopt hun technologie meestal via een integrator of een managed security service provider, die ook de inrichting en het beheer verzorgt.

Lees meer
Bescherming van recepten en productieformules

Integrators en managed security service providers

Een integrator ontwerpt en implementeert securityoplossingen; een managed security service provider neemt daarna ook het beheer over. Dat beheer kan volledig zijn (fully managed) of gedeeld met uw eigen IT-team (co-managed). Dit type partij past als u technologie wilt laten inrichten en wilt dat die bij wijzigingen, updates en incidenten beheerd blijft.

Lees meer
Uw leveranciersketen

Security Operations Centers voor detection and response

Een Security Operations Center bewaakt uw omgeving op verdachte activiteit. Bij managed detection and response grijpt de aanbieder ook in zodra er iets gebeurt. Dit type partij past als u dreigingen snel wilt zien en opvolgen, zonder een eigen team dat 24/7 paraat staat.

Lees meer
Uw leveranciersketen

Pentestbedrijven en ethical hackers

Deze partijen vallen uw systemen gecontroleerd aan om te laten zien hoe ver een aanvaller komt. U ontvangt een rapport met bevindingen en herstelvoorstellen. Kies hiervoor bij voorkeur een andere partij dan de beheerder van uw omgeving, zodat niemand zijn eigen werk test.

Lees meer
Lokale expertise

Adviesbureaus voor risico en compliance

Adviesbureaus vertalen wetgeving en normen, zoals de Cyberbeveiligingswet en ISO 27001, naar beleid, processen en bewijsvoering. Certificerende instellingen staan daar los van: zij toetsen of u aan een norm voldoet en adviseren u daarom niet over de invulling.

Lees meer
Bescherming van recepten en productieformules

Incident response en forensisch onderzoek

Na een aanval stellen deze specialisten vast wat er is gebeurd, halen zij de aanvaller uit uw omgeving en begeleiden zij het herstel. Veel organisaties maken vooraf afspraken, zodat zij bij een incident niet eerst een partij hoeven te zoeken.

Lees meer
Uw leveranciersketen

OT-securityspecialisten

Operationele techniek, zoals PLC's, SCADA en andere besturingssystemen op de productievloer, vraagt een andere aanpak dan kantoor-IT. Die systemen draaien vaak jaren zonder updates, en een scan of patch op het verkeerde moment kan de lijn stilleggen. OT-specialisten werken met normen als IEC 62443 en segmenteren zonder de productie te raken.

Lees meer
Uw leveranciersketen

IT-dienstverleners met een securityaanbod

Een algemene IT-dienstverlener beheert werkplekken, servers en netwerken en levert security vaak als onderdeel van dat pakket. Hebt u een productieomgeving, verplichtingen onder de Cyberbeveiligingswet of bedrijfskritische systemen, vraag dan welke specialistische securitykennis er in dat pakket zit.

Lees meer

Acht soorten cybersecuritybedrijven in Nederland

Aanbieders gebruiken vaak dezelfde woorden voor verschillende diensten. Met deze indeling bepaalt u welk type partij u zoekt.

Uw vraag Type partij
Waar staan wij en waar zitten onze grootste risico's? Adviesbureau of consultancy van een integrator, te beginnen met een inventarisatie van waar u staat
Wij willen aantoonbaar voldoen aan de Cyberbeveiligingswet. Adviespartij voor beleid en bewijsvoering, samen met een partij die de technische maatregelen uitvoert
Onze firewalls en netwerkbeveiliging moeten goed worden ingericht en beheerd. Integrator of managed security service provider
Wij willen dreigingen zien en opvolgen, ook buiten kantooruren. Security Operations Center of managed detection and response
Hoe kwetsbaar zijn wij in de praktijk? Pentestbedrijf, los van uw beheerder
Wij zijn aangevallen. Incident response
Onze productievloer moet veilig worden gekoppeld aan de rest van het netwerk. OT-specialist of integrator met aantoonbare OT-ervaring
Wij willen ISO 27001-gecertificeerd worden. Adviesbureau voor de voorbereiding, certificerende instelling voor de audit

Tien vragen waarmee u een cybersecuritybedrijf beoordeelt

Op papier lijken aanbieders op elkaar. Met deze vragen ziet u het verschil voordat u tekent.

Lokale expertise

Voor welke sectoren werkt u, en welke referenties kunt u noemen?

Ervaring in uw sector scheelt uitleg. Een partij die productieomgevingen kent, plant onderhoud rond uw stilstandmomenten.

Lees meer
Bescherming van recepten en productieformules

Wie doet het werk?

Vraag of de engineers in dienst zijn, op welke platformen zij gecertificeerd zijn en of u een vast aanspreekpunt krijgt.

Lees meer
Uw leveranciersketen

Welke certificeringen heeft de organisatie zelf?

ISO 27001 laat zien dat de aanbieder de eigen informatiebeveiliging op orde heeft. Vraag naar de scope en de geldigheid van het certificaat.

Lees meer
Uw leveranciersketen

Hoe is de rolverdeling in het beheer?

Leg vast wat de partij doet en wat bij uw eigen team blijft, zeker bij co-managed afspraken.

Lees meer
Uw leveranciersketen

Wat staat er in de afspraken, ook buiten kantooruren?

Vraag naar reactie- en hersteltijden per prioriteit, welke dienst wanneer bereikbaar is en wat er gebeurt als een afspraak niet wordt gehaald.

Lees meer
Lokale expertise

Hoe rapporteert u, en aan wie?

Onder de Cyberbeveiligingswet keurt uw bestuur de maatregelen goed en volgt het de uitvoering. Rapportages moeten dus leesbaar zijn voor de directie.

Lees meer
Bescherming van recepten en productieformules

Met welke fabrikanten werkt u?

Vraag of de voorgestelde technologie aansluit op wat u al gebruikt.

Lees meer
Uw leveranciersketen

Wat gebeurt er als wij stoppen?

Configuraties, documentatie en toegangen zijn van u. Leg vooraf vast hoe de overdracht verloopt.

Lees meer
Uw leveranciersketen

Waar staan onze logs en monitoringdata?

Vraag waar die gegevens worden opgeslagen, wie er toegang toe heeft en onder welk recht de leverancier en zijn toeleveranciers vallen.

Lees meer
Uw leveranciersketen

Hoe begint de samenwerking?

Een zorgvuldige partij begint met inzicht in uw omgeving en risico's, en pas daarna met een voorstel voor producten of beheer.

Lees meer
Lokale expertise

Voor welke sectoren werkt u, en welke referenties kunt u noemen?

Ervaring in uw sector scheelt uitleg. Een partij die productieomgevingen kent, plant onderhoud rond uw stilstandmomenten.

Lees meer
Bescherming van recepten en productieformules

Wie doet het werk?

Vraag of de engineers in dienst zijn, op welke platformen zij gecertificeerd zijn en of u een vast aanspreekpunt krijgt.

Lees meer
Uw leveranciersketen

Welke certificeringen heeft de organisatie zelf?

ISO 27001 laat zien dat de aanbieder de eigen informatiebeveiliging op orde heeft. Vraag naar de scope en de geldigheid van het certificaat.

Lees meer
Uw leveranciersketen

Hoe is de rolverdeling in het beheer?

Leg vast wat de partij doet en wat bij uw eigen team blijft, zeker bij co-managed afspraken.

Lees meer
Uw leveranciersketen

Wat staat er in de afspraken, ook buiten kantooruren?

Vraag naar reactie- en hersteltijden per prioriteit, welke dienst wanneer bereikbaar is en wat er gebeurt als een afspraak niet wordt gehaald.

Lees meer
Lokale expertise

Hoe rapporteert u, en aan wie?

Onder de Cyberbeveiligingswet keurt uw bestuur de maatregelen goed en volgt het de uitvoering. Rapportages moeten dus leesbaar zijn voor de directie.

Lees meer
Bescherming van recepten en productieformules

Met welke fabrikanten werkt u?

Vraag of de voorgestelde technologie aansluit op wat u al gebruikt.

Lees meer
Uw leveranciersketen

Wat gebeurt er als wij stoppen?

Configuraties, documentatie en toegangen zijn van u. Leg vooraf vast hoe de overdracht verloopt.

Lees meer
Uw leveranciersketen

Waar staan onze logs en monitoringdata?

Vraag waar die gegevens worden opgeslagen, wie er toegang toe heeft en onder welk recht de leverancier en zijn toeleveranciers vallen.

Lees meer
Uw leveranciersketen

Hoe begint de samenwerking?

Een zorgvuldige partij begint met inzicht in uw omgeving en risico's, en pas daarna met een voorstel voor producten of beheer.

Lees meer
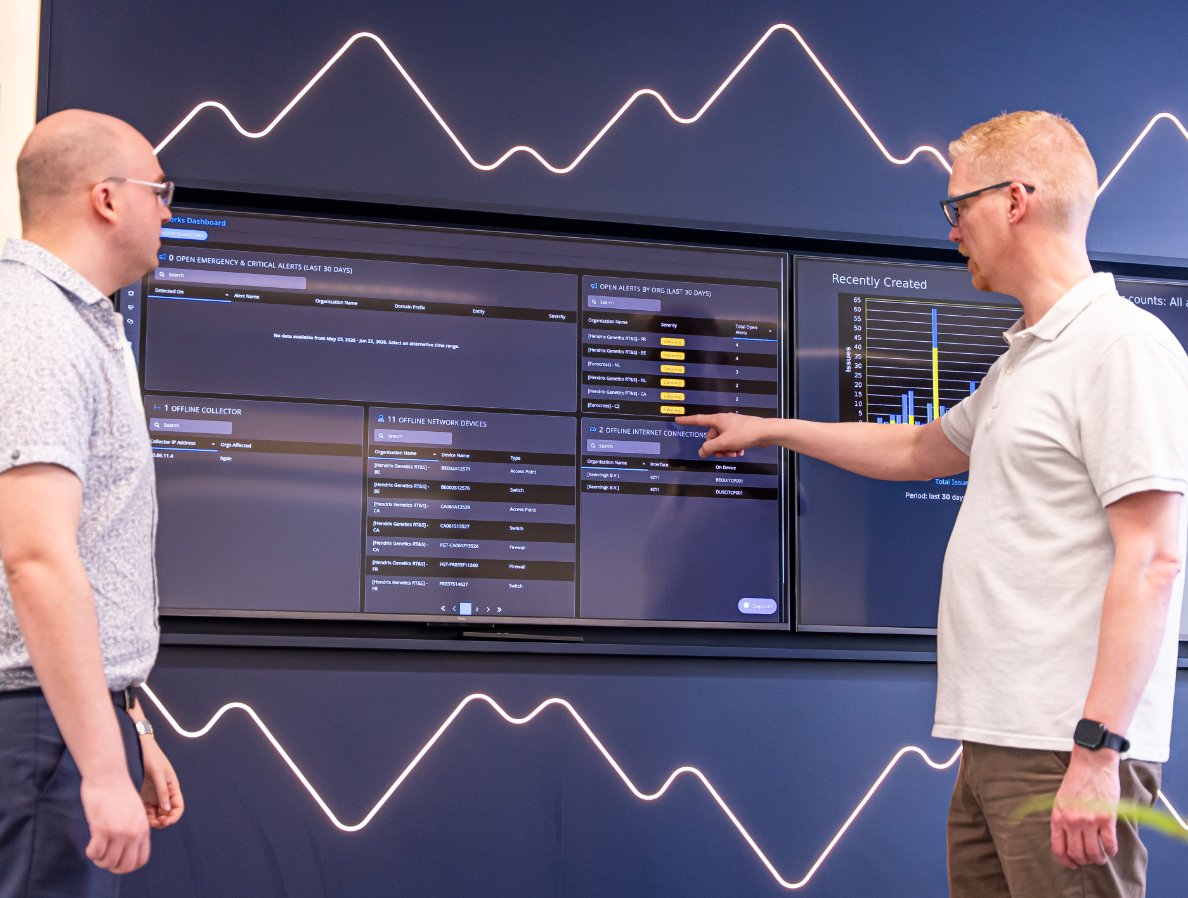
24/7 netwerk monitoring door cybersecurity engineers op arnhem

Rode vlaggen bij het kiezen van een cybersecuritybedrijf

  • Een belofte van volledige veiligheid. Geen aanbieder kan een aanval uitsluiten. Een serieuze partij praat over kans, impact en herstel.
  • "NIS2-certificering" als product. Een NIS2-certificaat bestaat niet. De toezichthouder beoordeelt of u de zorgplicht naleeft.
  • Een offerte zonder inzicht in uw omgeving. Een passende aanpak begint bij inzicht in uw situatie.
  • Geen namen of certificeringen van de mensen die het werk doen. U wilt weten wie er in uw omgeving werkt.
  • Een contract zonder afspraken over overdracht. Zonder exitafspraken wordt overstappen duur en traag.
  • Testen en beheren door dezelfde partij, zonder scheiding. Dan beoordeelt de beheerder zijn eigen werk.

Zo stelt u een shortlist samen

Lokale expertise

Omschrijf uw vraag: inzicht, inrichting, beheer, toetsing of hulp bij een incident.

Bescherming van recepten en productieformules

Bepaal met het overzicht hierboven welk type partij daarbij hoort.

Uw leveranciersketen

Selecteer drie tot vijf aanbieders met ervaring in uw sector en bij organisaties van uw omvang.

Lokale expertise

Voer gesprekken aan de hand van de tien vragen, met IT en operations aan tafel.

Bescherming van recepten en productieformules

Vraag een voorbeeldrapportage op en bel zelf een referentie.

Uw leveranciersketen

Begin met een afgebakende opdracht, zoals een scan of een inventarisatie van waar u staat, voordat u een meerjarig beheercontract tekent.

Lokale expertise

Omschrijf uw vraag: inzicht, inrichting, beheer, toetsing of hulp bij een incident.

Bescherming van recepten en productieformules

Bepaal met het overzicht hierboven welk type partij daarbij hoort.

Uw leveranciersketen

Selecteer drie tot vijf aanbieders met ervaring in uw sector en bij organisaties van uw omvang.

Lokale expertise

Voer gesprekken aan de hand van de tien vragen, met IT en operations aan tafel.

Bescherming van recepten en productieformules

Vraag een voorbeeldrapportage op en bel zelf een referentie.

Uw leveranciersketen

Begin met een afgebakende opdracht, zoals een scan of een inventarisatie van waar u staat, voordat u een meerjarig beheercontract tekent.

Veelgestelde vragen

In Nederland zijn acht hoofdtypen cybersecuritybedrijven actief: fabrikanten van securitytechnologie, integrators en managed security service providers, Security Operations Centers voor detection and response, pentestbedrijven, adviesbureaus voor risico en compliance, specialisten in incident response, OT-securityspecialisten en IT-dienstverleners met een securityaanbod. Welk type bij u past, hangt af van de taak die u wilt beleggen.

Begin bij uw vraag en bepaal welk type partij daarbij hoort. Beoordeel aanbieders daarna op ervaring in uw sector, de mensen die het werk doen, certificeringen, de vastgelegde afspraken, rapportage voor het bestuur en afspraken over overdracht als u stopt.

Een managed service provider beheert uw IT in brede zin, zoals werkplekken, servers en netwerken; een managed security service provider richt zich specifiek op het beheer van uw beveiliging, zoals firewalls, segmentatie en monitoring. Veel organisaties werken met beide naast elkaar. Waar u op let bij het kiezen van een MSSP, leest u op onze pagina over managed security service providers.

De kosten hangen af van het type dienst: pentests en adviestrajecten worden meestal per opdracht afgerekend, beheer en monitoring met een maandbedrag dat afhangt van de omvang van uw omgeving en de afspraken die u maakt. Vraag een voorstel op basis van een inventarisatie van uw omgeving.

Nee, een NIS2-certificaat bestaat niet: de Cyberbeveiligingswet legt een zorgplicht op en de toezichthouder beoordeelt of u die naleeft. Een ISO 27001-certificaat helpt u de maatregelen aantoonbaar te maken, maar betekent niet automatisch dat u aan de wet voldoet.

U kunt de uitvoering volledig uitbesteden, de verantwoordelijkheid niet. Onder de Cyberbeveiligingswet keurt het bestuur de maatregelen goed en ziet het toe op de uitvoering, ook als een externe partij het beheer doet.

Een productiebedrijf heeft een partij nodig met ervaring in OT-security, segmentatie tussen kantoor en productie, en onderhoud dat binnen productievensters past. Vraag naar referenties uit uw eigen sector en naar de manier waarop wijzigingen worden getest voordat ze live gaan.

Op organisatieniveau laat ISO 27001 zien dat de aanbieder de eigen informatiebeveiliging op orde heeft. Op persoonsniveau zijn certificeringen per fabrikant relevant voor engineers, en erkende pentestcertificeringen voor ethical hackers.

CyberPeak beveiligt de IT en OT van productiebedrijven in food, agri, manufacturing en life sciences. CyberPeak levert consultancy, managed en co-managed security, managed firewall en PeakSupport, en is zelf ISO 27001:2022 gecertificeerd.

Weten welke partij uw vraag nodig heeft?

Plan een kennismaking. Wij bespreken uw situatie en zeggen u eerlijk of wij de juiste partij zijn of welk type aanbieder beter bij u past. Wilt u eerst een beeld van buitenaf, dan kijken wij met een PeakScan wat er over uw domein te vinden is, zonder een systeem aan te raken.